
Contents (4)

一句话管域名:Cloudflare MCP 能做什么
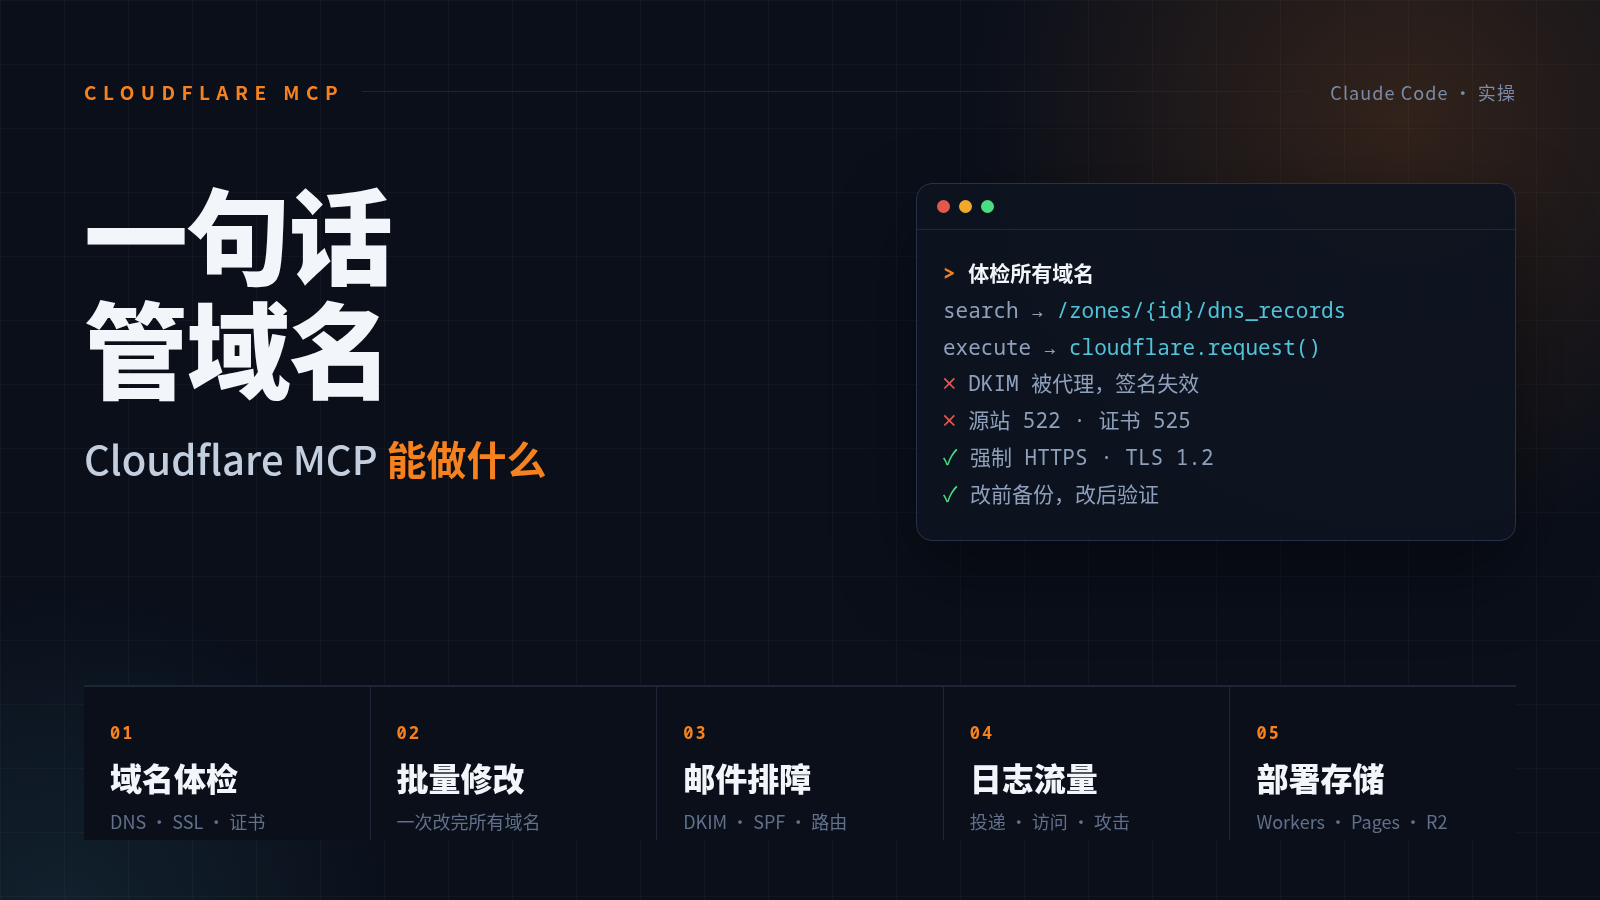
把 Cloudflare 官方 MCP 接进 Claude Code 后,域名体检、批量改 DNS 和安全设置、排查邮件、查日志、部署 Worker,都能一句话完成。也讲清它的盲区:注册商那边改了 NS,Cloudflare 看不到。
域名一多,Cloudflare 后台就成了体力活:改一条 DNS 要点好几层菜单,查证书、查 SSL 设置更是一个个点开看。我最近把 Cloudflare 官方的 MCP 接进了 Claude Code,这些事现在基本是说一句话,AI 去调 API。
这篇讲清三件事:它是什么,能做哪些事,用的时候要注意什么。
一、它是什么:一个入口,整套 API
Cloudflare 官方提供一个远程 MCP 服务器,地址是 https://mcp.cloudflare.com/mcp。它的设计很特别:不把每个产品拆成单独的工具,只暴露四个:
-
search:在 Cloudflare 的 OpenAPI 规范里找接口和参数; -
execute:写一段 JavaScript,通过cloudflare.request()调用任意 API; -
docs:查官方文档; -
whoami:确认当前登录的账户。
AI 拿到需求后,先用 search 找到对应的接口,再在 execute 里写代码调用,可以循环、可以判断、可以一次处理很多个对象。DNS、SSL、Workers、Pages、R2、WAF、邮件路由、流量分析,都走同一个入口。
接入只要两步:
claude mcp add --transport http --scope user cloudflare https://mcp.cloudflare.com/mcp
再在 Claude Code 里输入 /mcp,走一遍 OAuth 授权。不需要手动生成 API Token,权限也随时可以在 Cloudflare 后台收回。
二、它能做哪些事
1. 域名体检
这是我用得最多的。说一句「体检」,AI 会遍历账户下所有域名,拉出:
- 全部 DNS 记录,以及每条有没有走代理;
- SSL 模式、是否强制 HTTPS、最低 TLS 版本、HSTS;
- DNSSEC 状态;
- 证书类型、状态和到期日。
然后它会在本地用 curl 逐个访问、用 dig 解析记录,把「配置上写的」和「外面实际看到的」对一遍。像 522(源站连不上)、525(源站证书不对)、530(Tunnel 没开)这类问题,一次就能全部列出来。
2. 批量改 DNS 和安全设置
后台要一个个改的设置,可以一次对所有域名生效:
- 统一开启「HTTP 自动跳转 HTTPS」;
- 把最低 TLS 版本提到 1.2;
- SSL 从 Flexible 改成 Full(改之前让 AI 先直连源站,确认 443 端口能用);
- 删除指向已停用服务器的记录,删之前先把原值备份到本地文件。
改完立刻让它再验一遍,每一项都有实际测出来的结果。
3. 排查邮件问题
邮件的毛病最隐蔽,后台截图里看不出来。我在体检里发现过一个典型问题:DKIM 记录被打开了橙色云代理。DKIM 一旦被代理,外部就查不到公钥,签名验证全部失败,邮件很容易进垃圾箱。AI 用 dig 一查就发现了,改成「仅 DNS」后马上恢复。
它还能检查 SPF 的写法(比如出现两个 all,或者还留着已弃用服务商的 include)、DMARC 策略,以及 Cloudflare 邮件路由的转发规则和投递日志。
4. 查日志和流量
通过 GraphQL Analytics 接口,可以直接问:
- 这个邮箱最近收到了哪些邮件、有没有被丢弃,原因是什么;
- 某个域名这周的访问量、被拦截的攻击请求;
- 某个 Pages 项目最近的部署记录和失败原因。
查投递日志时我顺手发现,有人在冒充某快递公司往一个不存在的地址发钓鱼邮件,SPF 和 DMARC 都没过,被 Cloudflare 直接丢弃了。
5. 部署和存储
- 写一个 Worker 并直接部署,比如短链跳转、API 代理、定时任务;
- 管理 Pages 项目和自定义域名;
- 查看 R2 存储桶的内容和用量,给存储桶绑上自己的域名做图片 CDN;
- 配置 WAF 规则、限流、清缓存。
三、它看不到什么
这一点最值得说。
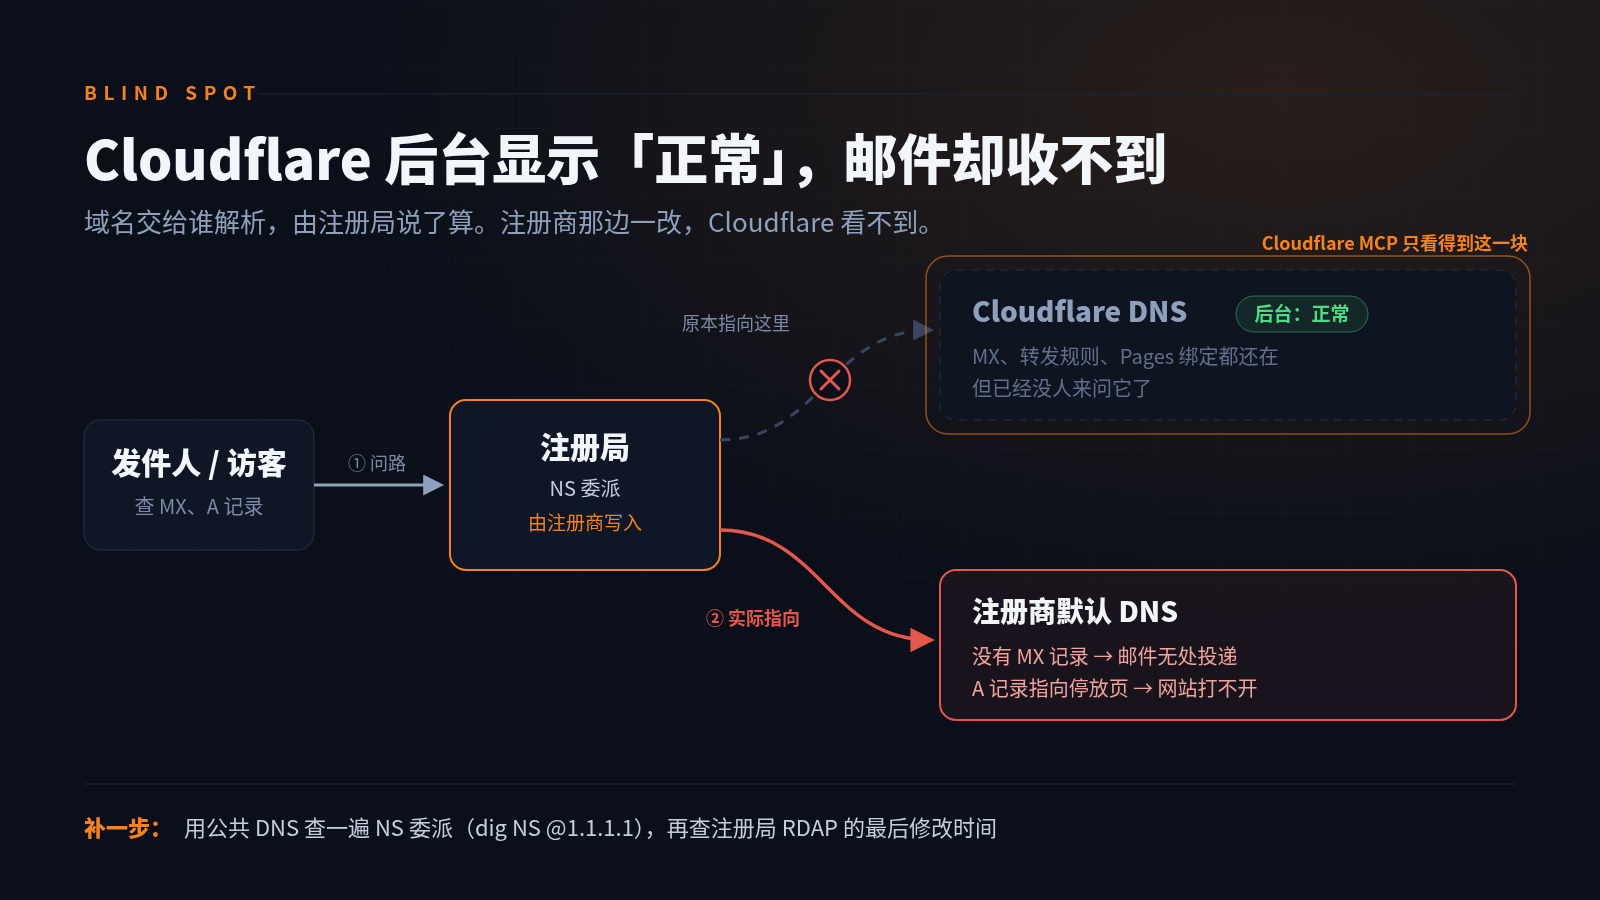
有一次我问 AI:某个转发邮箱是不是收不到信了?Cloudflare 这边的转发规则完好,日志里当天早上还有一封投递成功。但从公共 DNS 查不到这个域名的 MX 记录。
继续往上查注册局的 RDAP 才发现,这个域名当天在注册商那边被改过一次,域名服务器从 Cloudflare 换回了注册商的默认服务器。可 Cloudflare 后台还显示这个域名「正常」。
Cloudflare MCP 只能看到 Cloudflare 自己的数据。 域名在注册商那边被谁指向了哪里,它不知道。所以完整的体检要再加一步:从公共 DNS 查一遍 NS 委派,或者同时接上注册商的 MCP,把两边对上。
四、用的时候注意什么
- API 读配置,外部探测验结果。 MCP 返回的是 Cloudflare 认为的状态,curl、dig、RDAP 测到的才是用户实际遇到的。
- 改之前备份,改完马上验证。 尤其是删除记录,原值留在本地,出问题能立刻恢复。
-
权限分层。 Claude Code 的自动模式默认会拦下 DNS、证书这类改动:读随便查,写要人确认。熟悉之后可以在
/permissions里给mcp__cloudflare__execute放行,但要清楚放行之后 AI 改 DNS 就不再问你了。 - 注册商和 DNS 托管是两套系统。 一边被改,另一边看不到,值得定期交叉检查。
- 免费版也有该开的开关。 强制 HTTPS 和 TLS 1.2 都不花钱,只是默认没开。
以前这些事要在后台点很久,现在说一句话,几分钟出结果,确认后一次改完。对域名多的人来说,这是 MCP 最实在的用处。
Repost this post?
Share with your followers.
Reply