
目錄(10 節)

币安热钱包流出数十亿美元:真正被攻破的是「签名」,不是「钱包」
一笔 EIP-7702 授权,3 分 24 秒清空币安热钱包。币安赔得起,真正被打破的是行业对热钱包风险上限的假设:最大损失从「单笔限额」变成了「全部余额」。约 25 亿美元稳定币被冻结,冻不住的是 ETH 和 18,270 枚未动的 BTC。
如果你在交易所、托管机构、支付公司,或者任何手里有热钱包的团队工作,这次币安事件里最该看的不是币价,而是攻击是怎么做到的。
信息截至 2026 年 10 月 30 日。金额还在变,币安尚未公布官方损失数字和事故原因。下文把已确认的事实、链上数据和我的判断分开写。
一、先核实:哪些是确认的,哪些还是传闻
| 项目 | 状态 | 说明 |
|---|---|---|
| 事件是否发生 | ✅ 确认 | 何一表示「币安将承担全部损失」,CZ 说「看起来确实是黑客攻击」 |
| 已冻结金额 | ✅ 币安核实 | 25.4 亿美元,币安说还可能增加 |
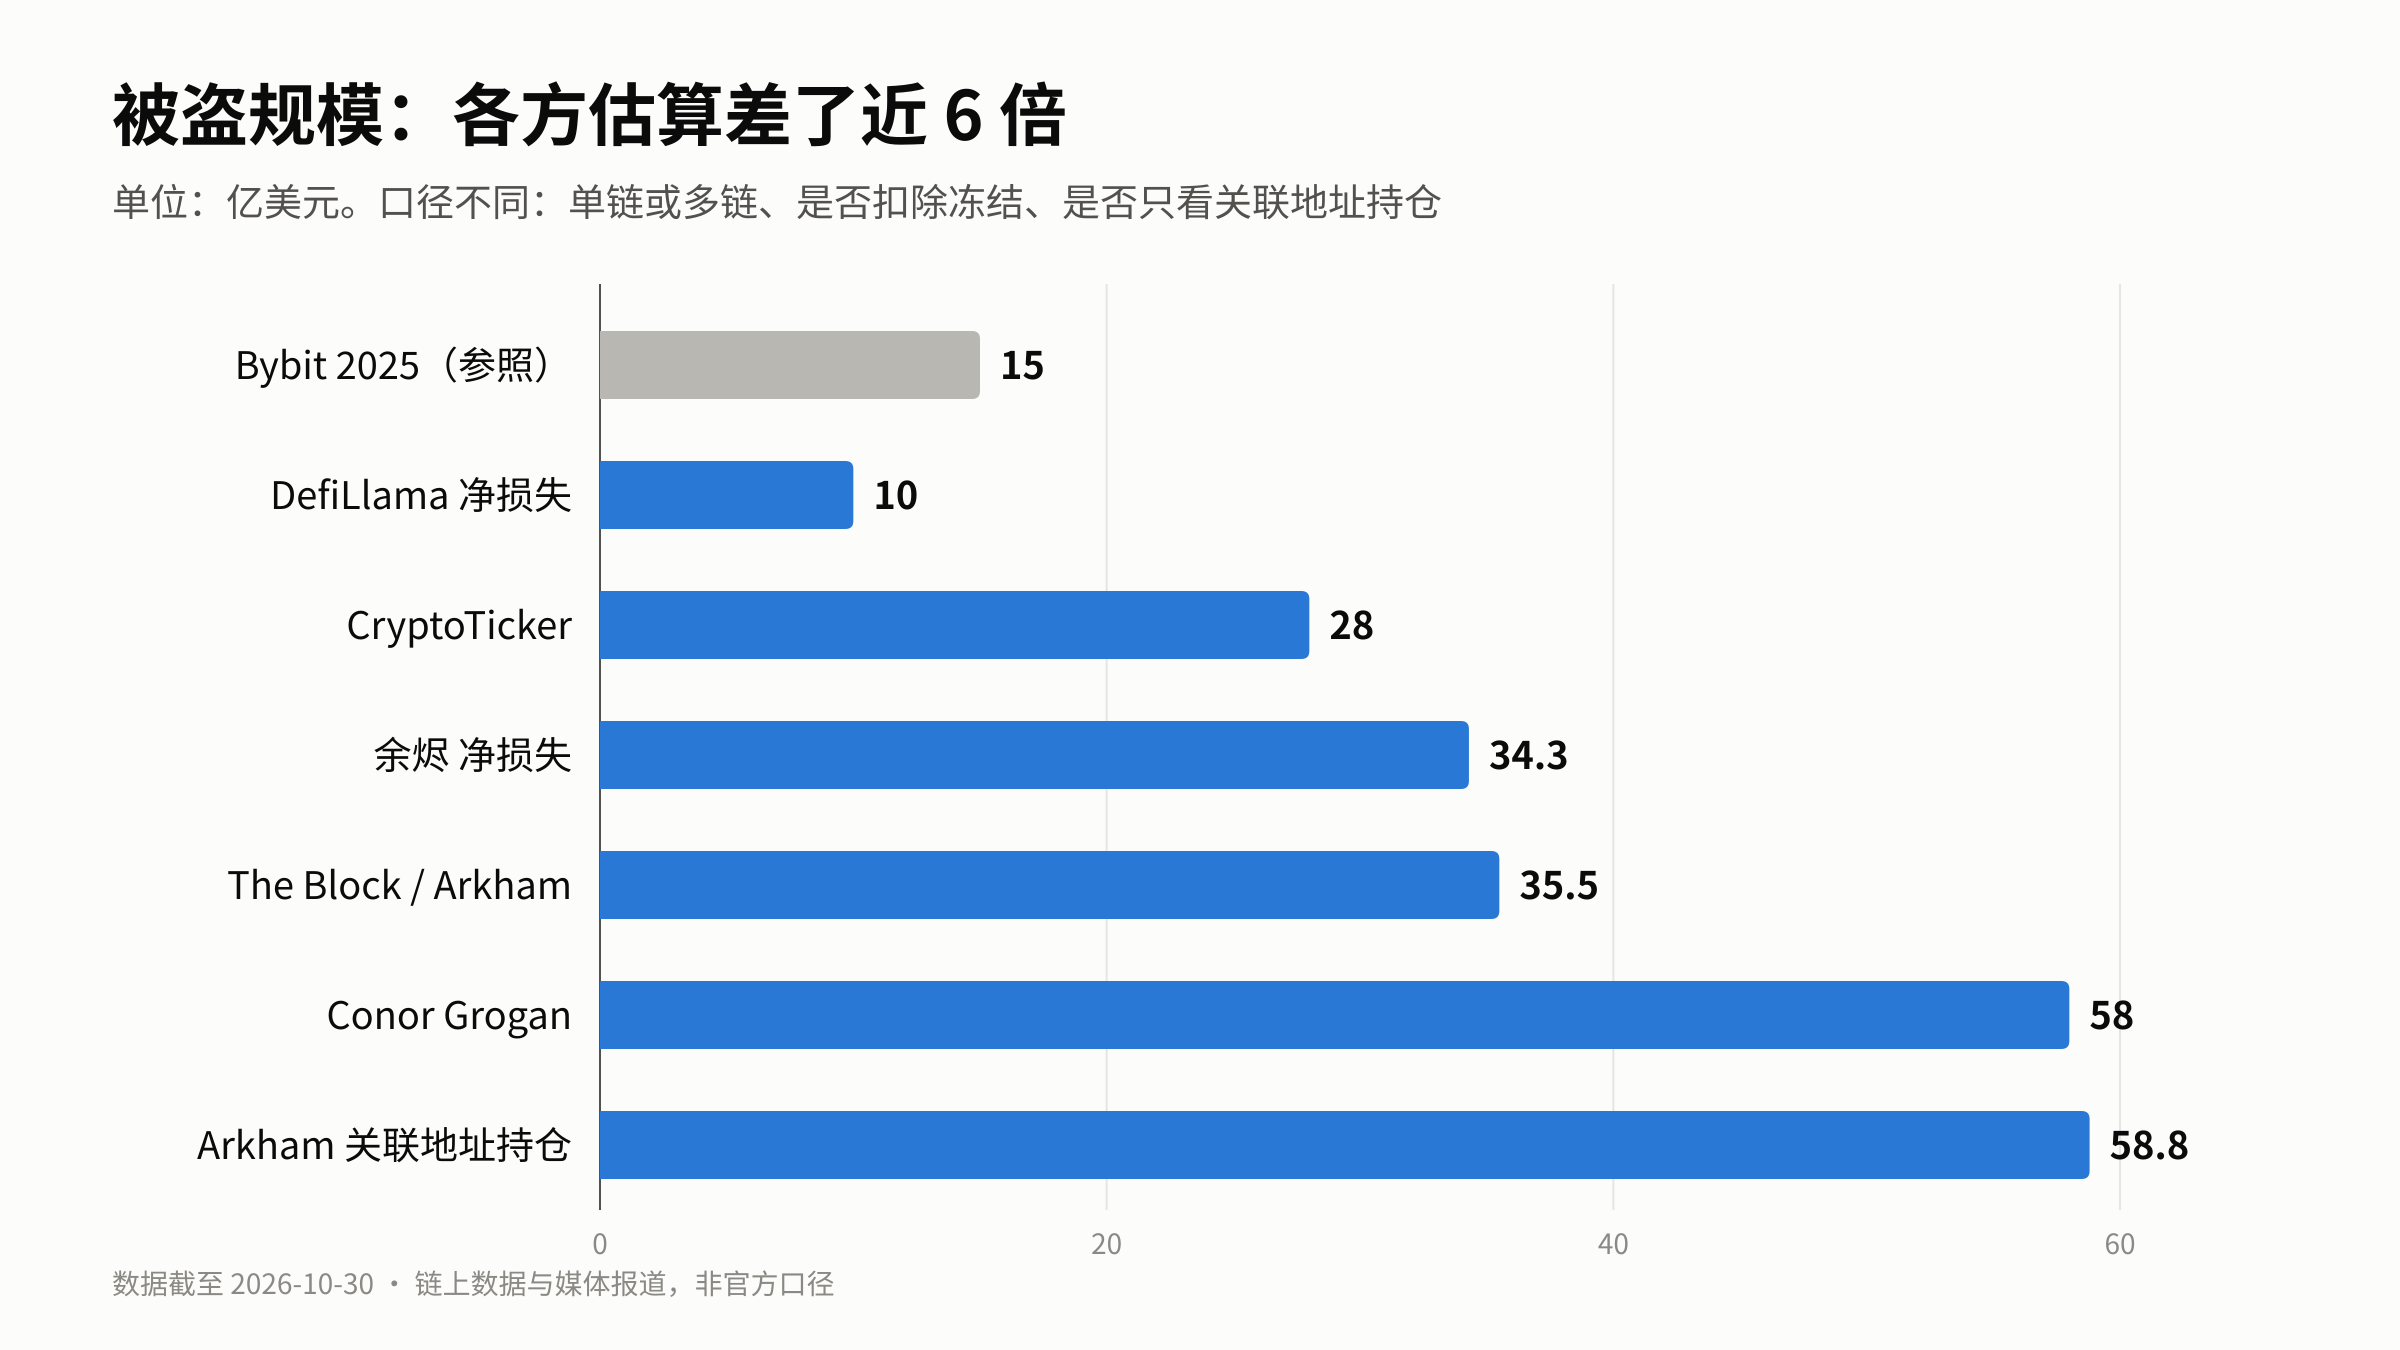
| 总流出金额 | ⚠️ 分歧很大 | 与币安标签钱包相关的流出约 58 亿美元:以太坊 35.3 亿、比特币 14.5 亿、波场 6.3 亿(链捕手统计)。Glassnode 估约 53 亿。流出不等于被盗 |
| 扣除冻结后的净损失 | ⚠️ 估算 | DefiLlama 约 10 亿美元,余烬约 34.3 亿美元 |
| 攻击者是谁 | ❌ 未确认 | 只有分析师 0xQuit 个人认为是 Lazarus,没有官方归因 |
| 根本原因 | ❌ 未公布 | 币安未说明原因。媒体列出的可能包括私钥泄露、签名系统被操纵等,均未证实 |
被盗规模大概率超过 Bybit 那次的约 15 亿美元,成为史上最大的加密货币盗窃案。但到底是 30 亿还是 50 亿以上,现在没人说得准。
二、3 分 24 秒,一次授权清空整个钱包
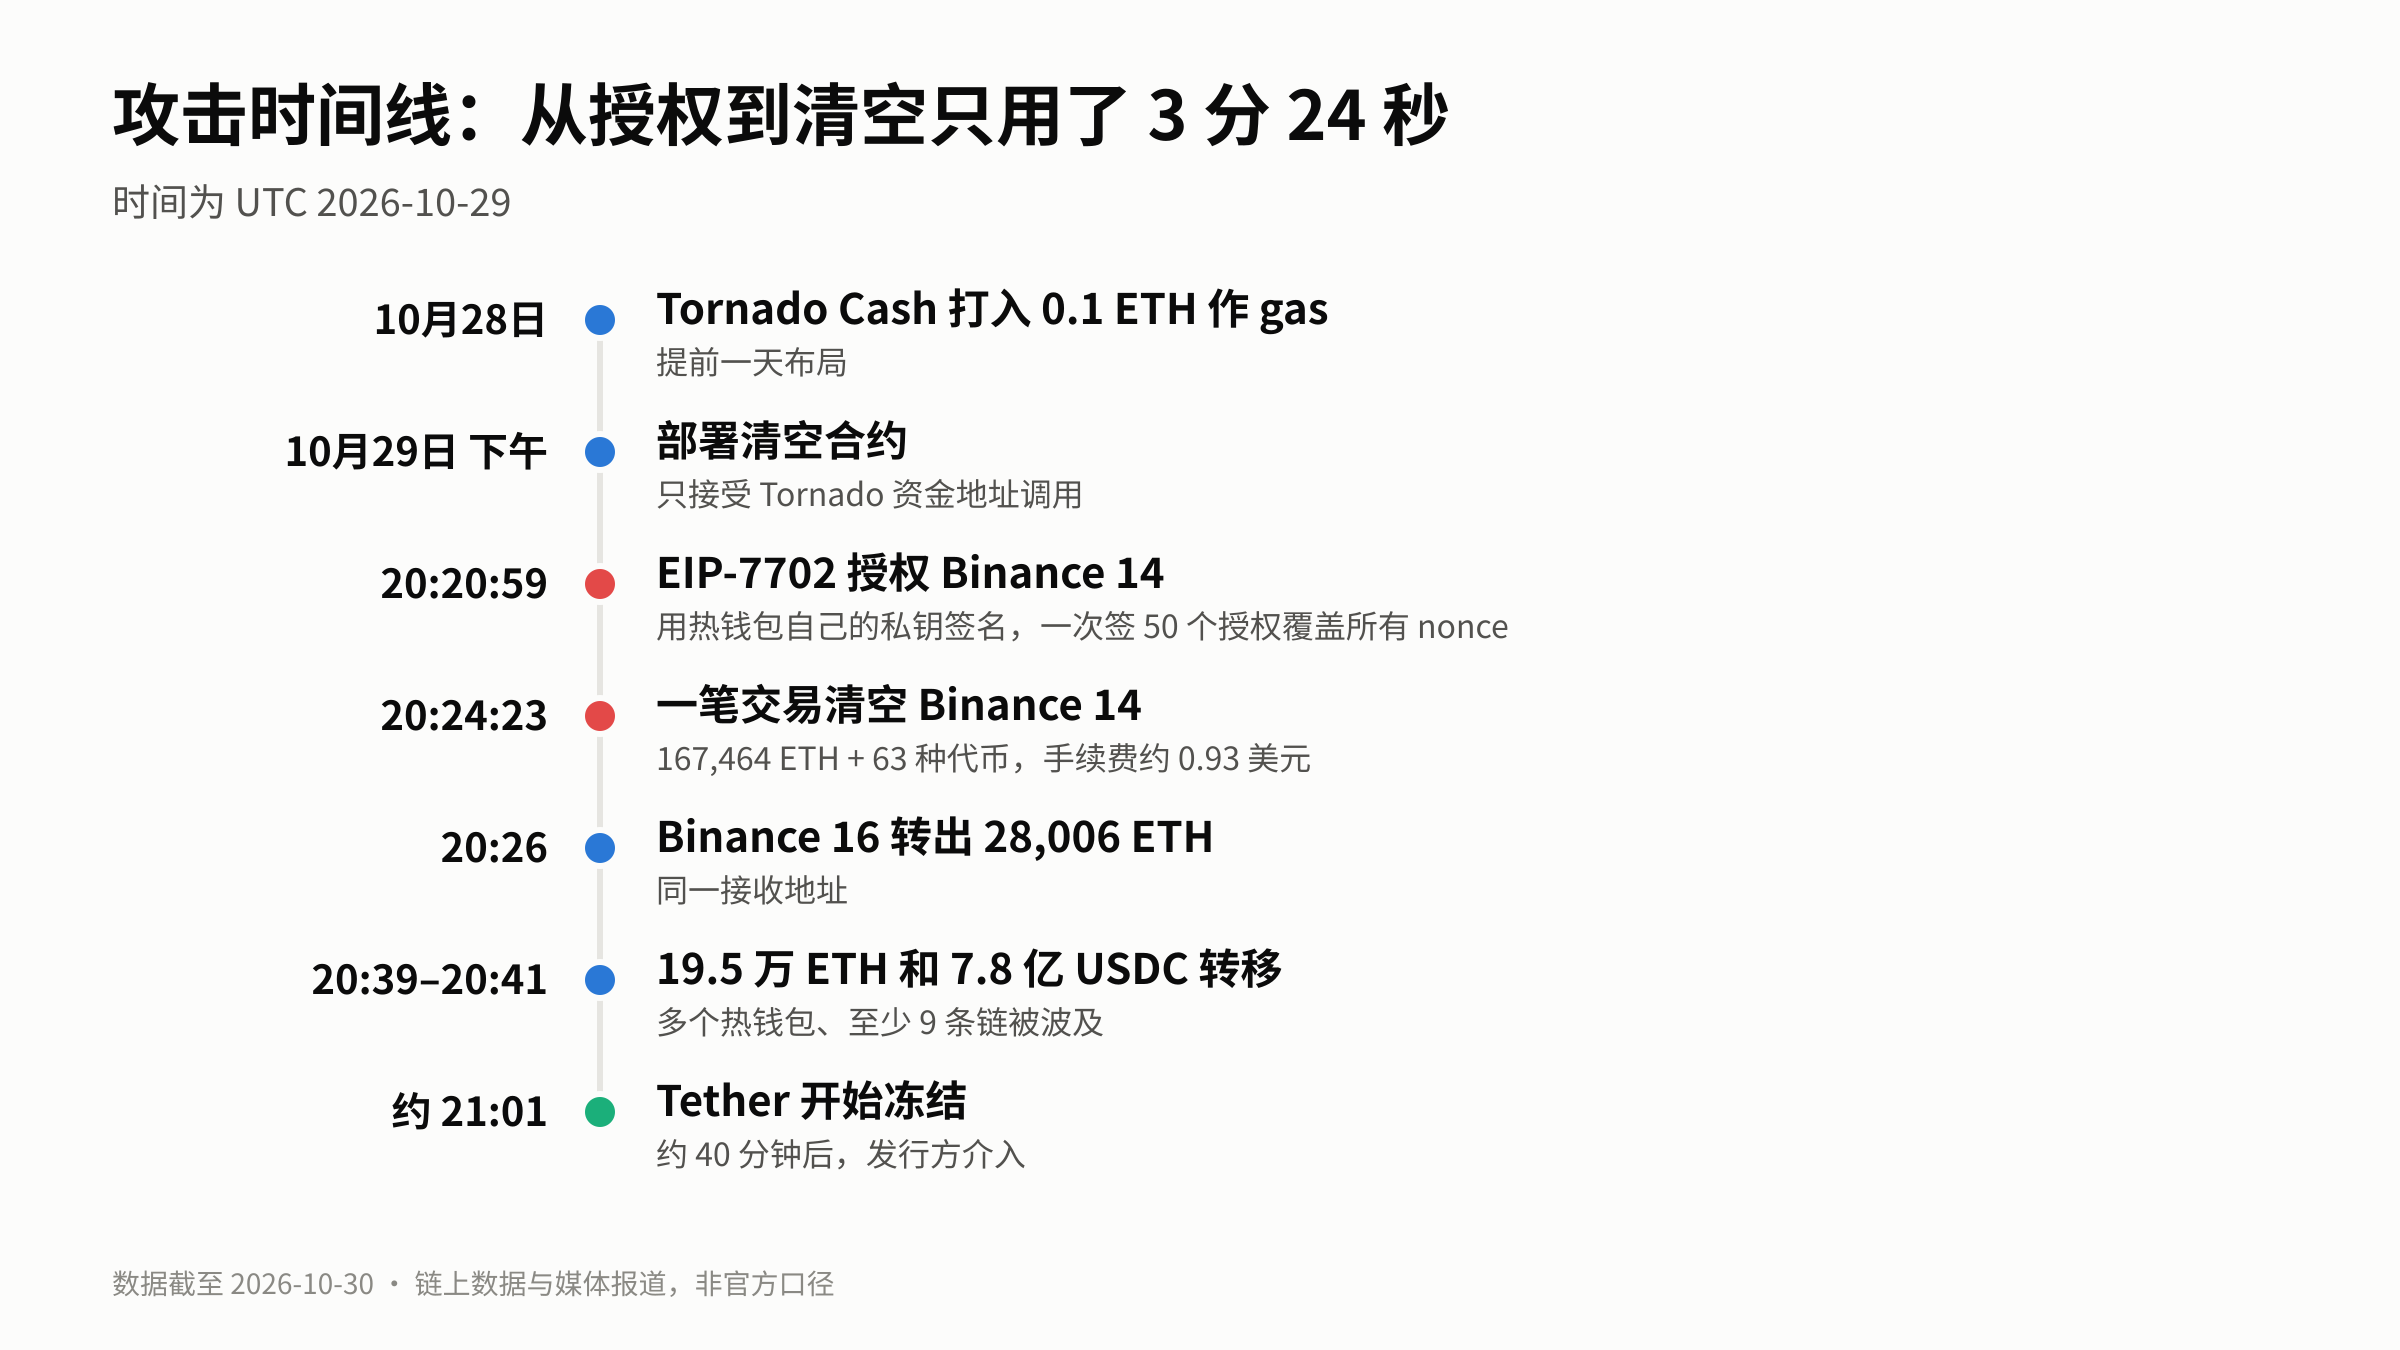
链上时间线(UTC,10 月 29 日):
- 10 月 28 日:攻击地址从 Tornado Cash 收到 0.1 ETH 作 gas,提前一天布局
- 10 月 29 日下午:部署清空合约,只接受这个 Tornado 资金地址的调用
- 20:20:59:一笔 EIP-7702 授权把热钱包「Binance 14」委托给攻击合约。授权用的是 Binance 14 自己的私钥,一次签了 50 个,覆盖所有可能的 nonce,确保其中一个生效(Blockaid 的分析)
- 20:24:23:一笔交易转走 167,464 ETH 和 63 种代币,手续费约 0.93 美元
- 随后约 40 分钟:Binance 16、Hot Wallet 34 等热钱包接连被清空,至少波及 9 条链
- 约 21:01:Tether 开始冻结
我的判断:热钱包的风险上限变了
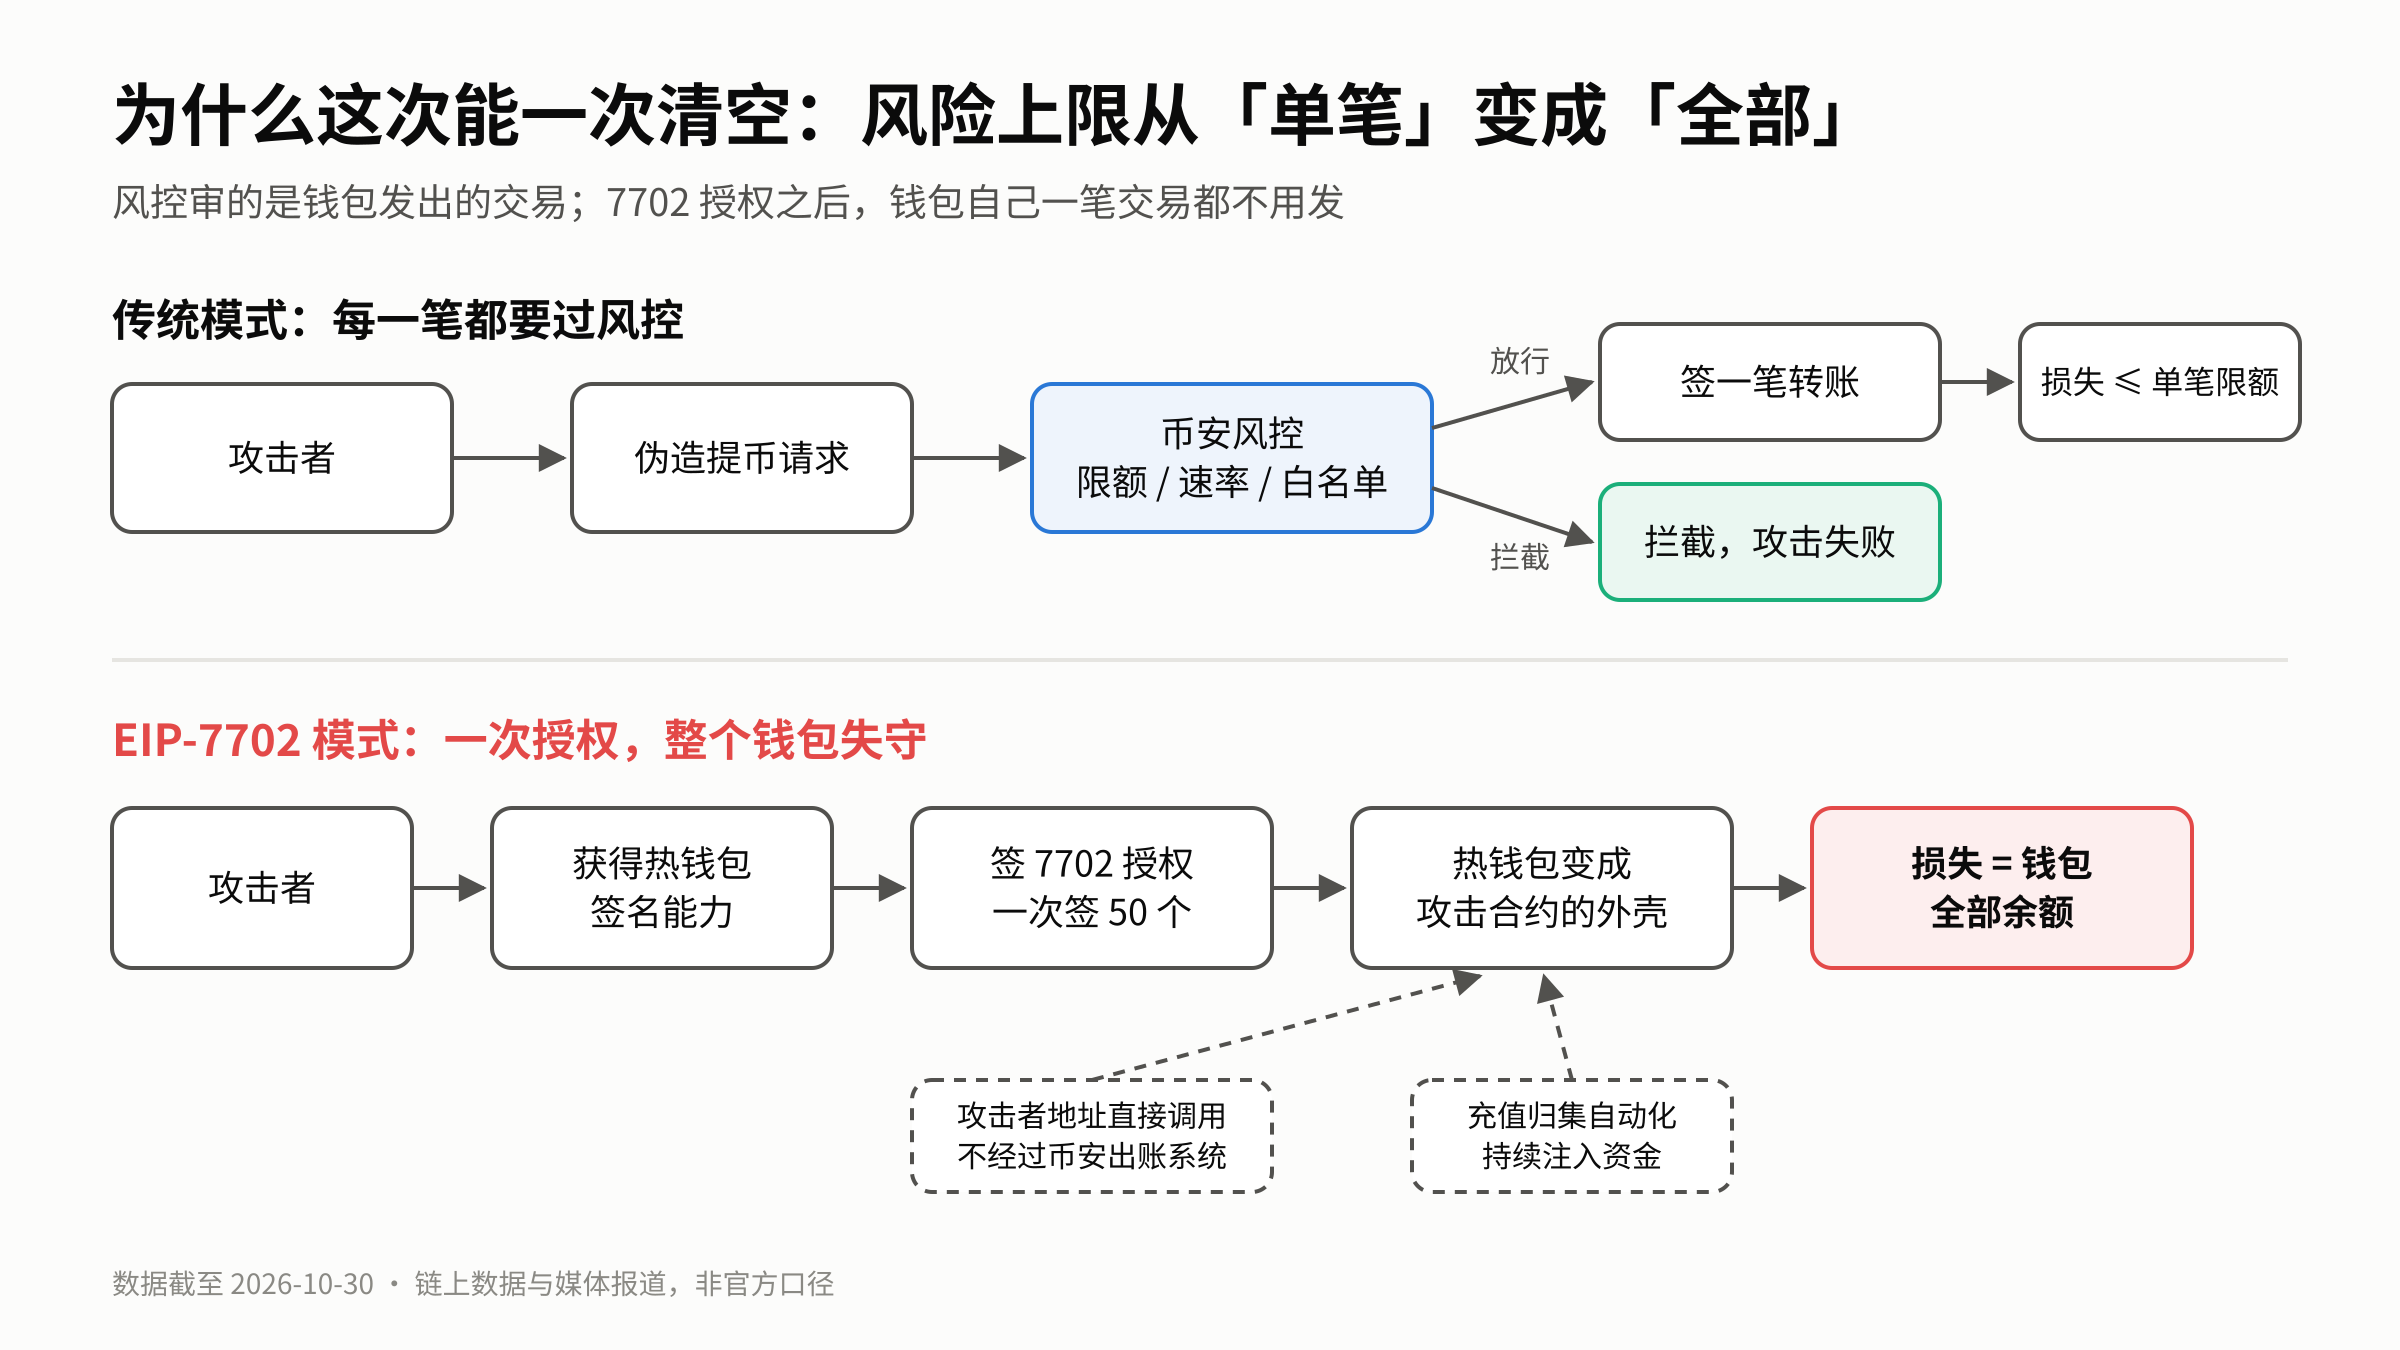
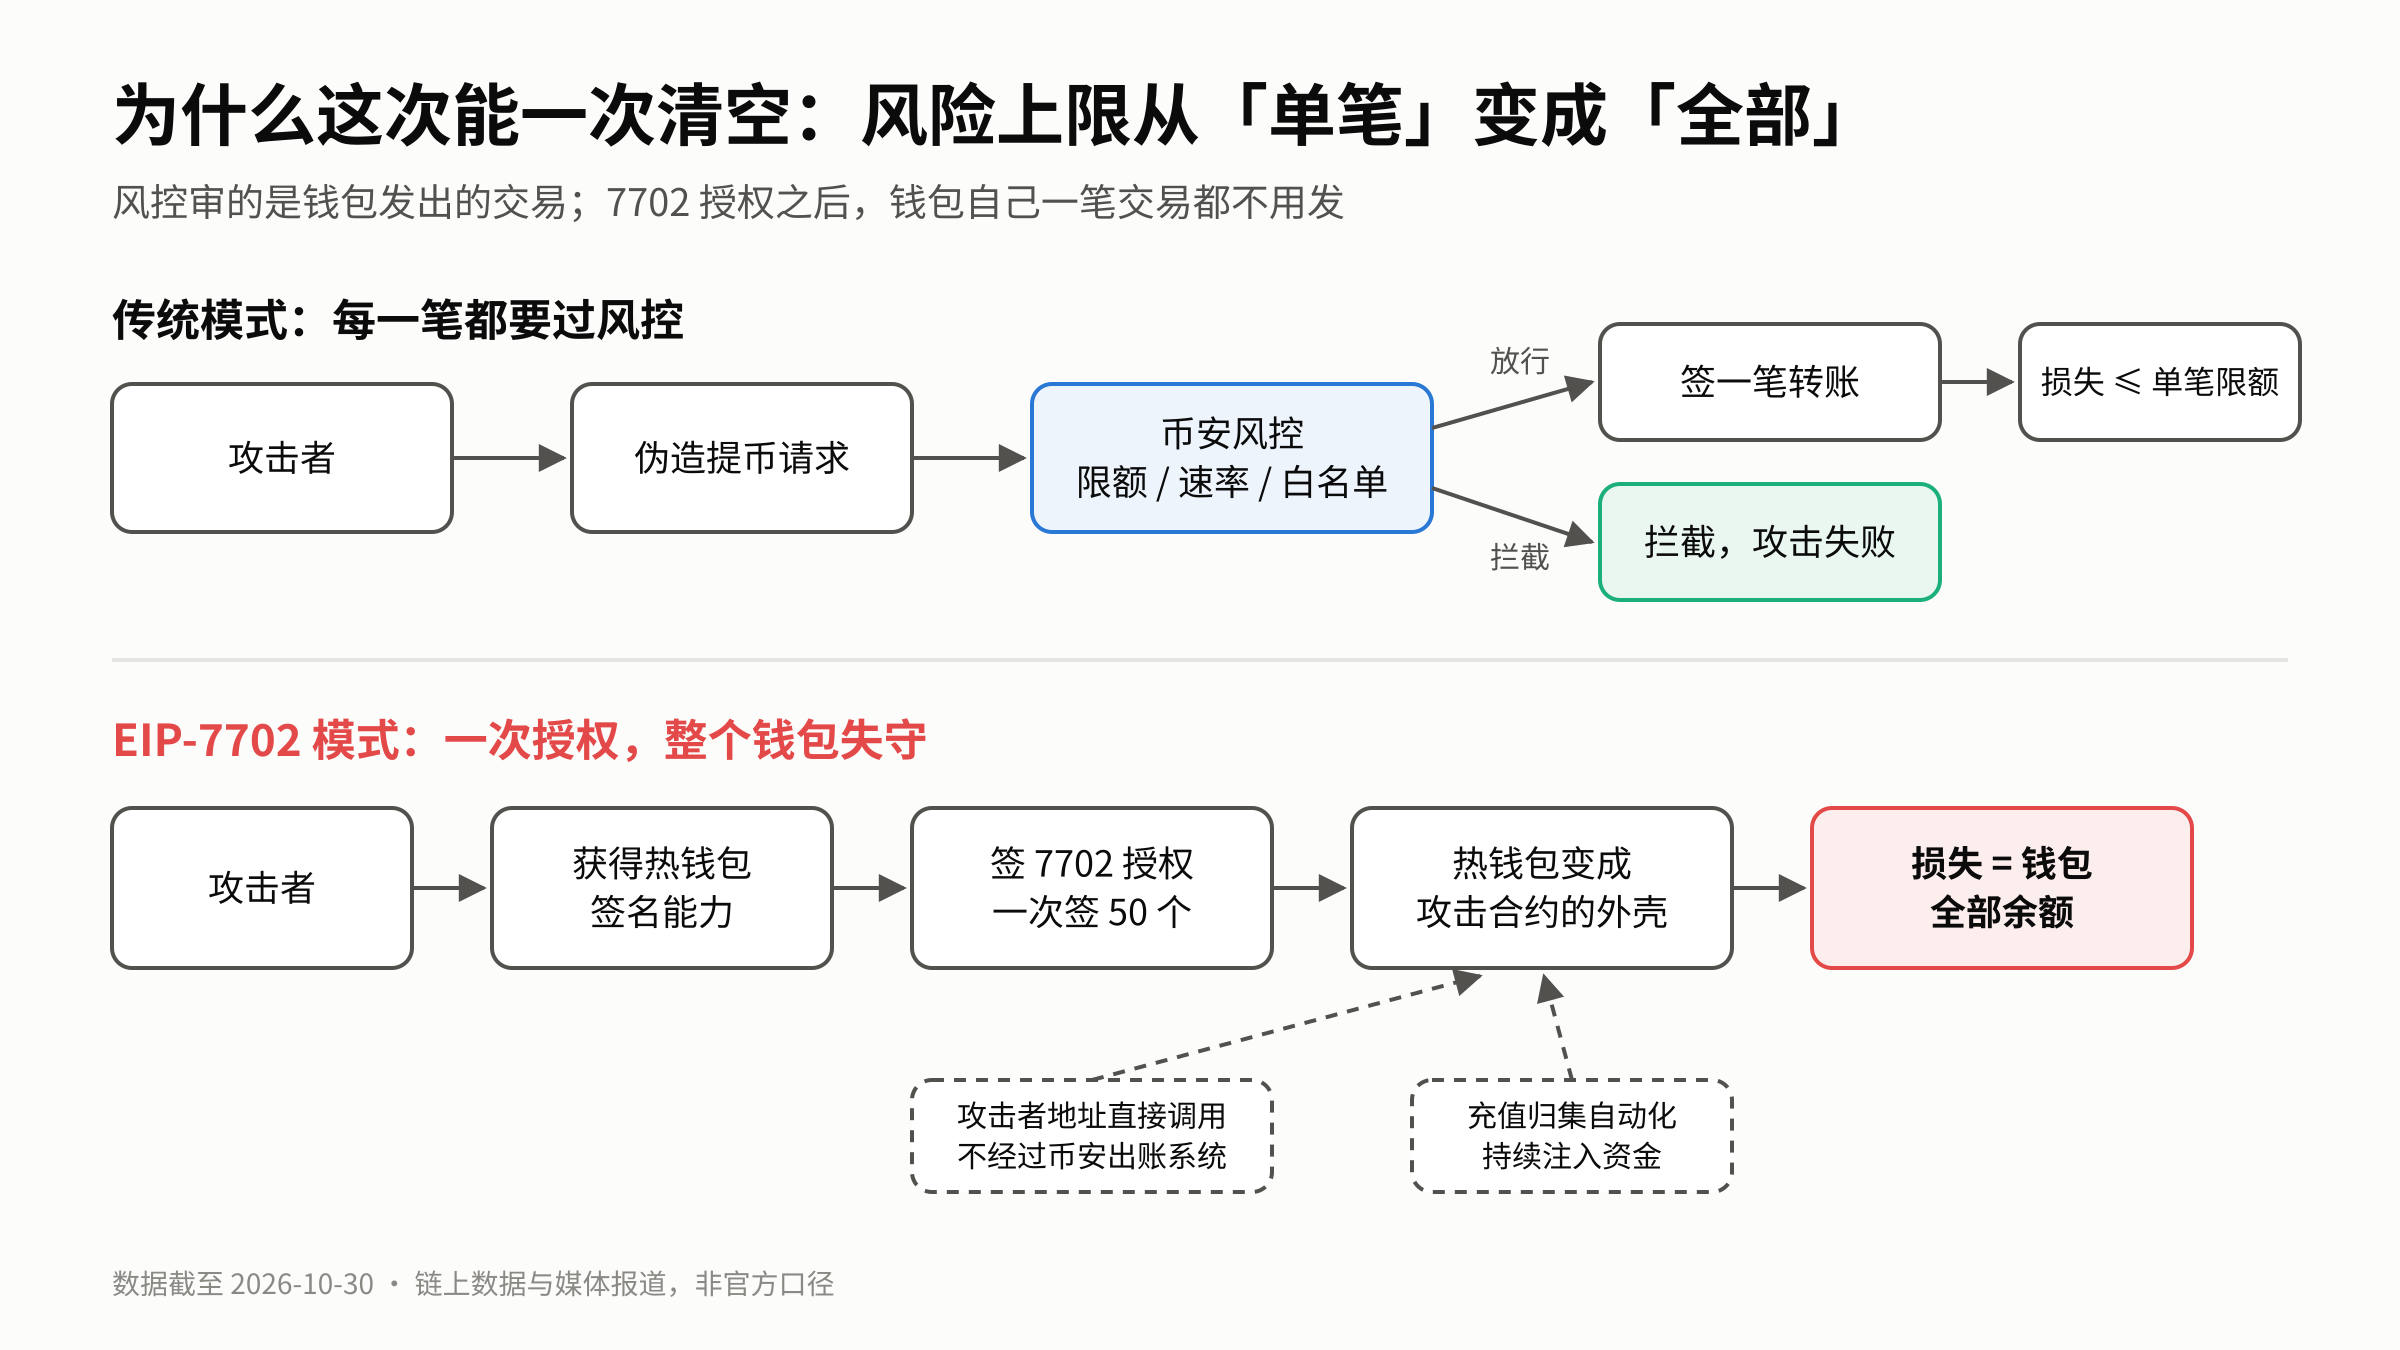
过去,攻击者就算拿到签名权限,也得一笔一笔转账。每一笔都要过交易所风控:限额、速率、白名单,总有机会被拦下。
EIP-7702 改了这个前提。攻击者只要一个授权签名,就能把整个钱包变成自己合约的外壳。真正转钱的交易由攻击者自己的地址发出,不经过币安的出账系统。币安风控盯的是「钱包要发出什么交易」,而这次钱包本身一笔交易都没发。
更讽刺的是,币安的充值归集还在自动运行。据 Coinbase 一位高管在事发后约 1.5 小时的观察,用户充值仍在流进已被控制的热钱包,再被转走。自动化系统成了攻击者的运钞车。
我把这叫作风险上限迁移:热钱包的最大损失,从「单笔限额」变成了「全部余额」。
7702 本身没有漏洞。问题在于交易所的签名策略只审「交易」,没审「授权」这种新的签名对象。所有在 EVM 上用普通地址做热钱包的托管方,都面临同一个问题。
一次签出 50 个授权还说明,攻击者能让这把私钥批量签名,不是骗到一次签名那么简单。具体是私钥泄露、签名系统被攻破还是别的原因,要等币安的事故复盘。
三、资金去向:能冻的冻了,冻不住的才是麻烦
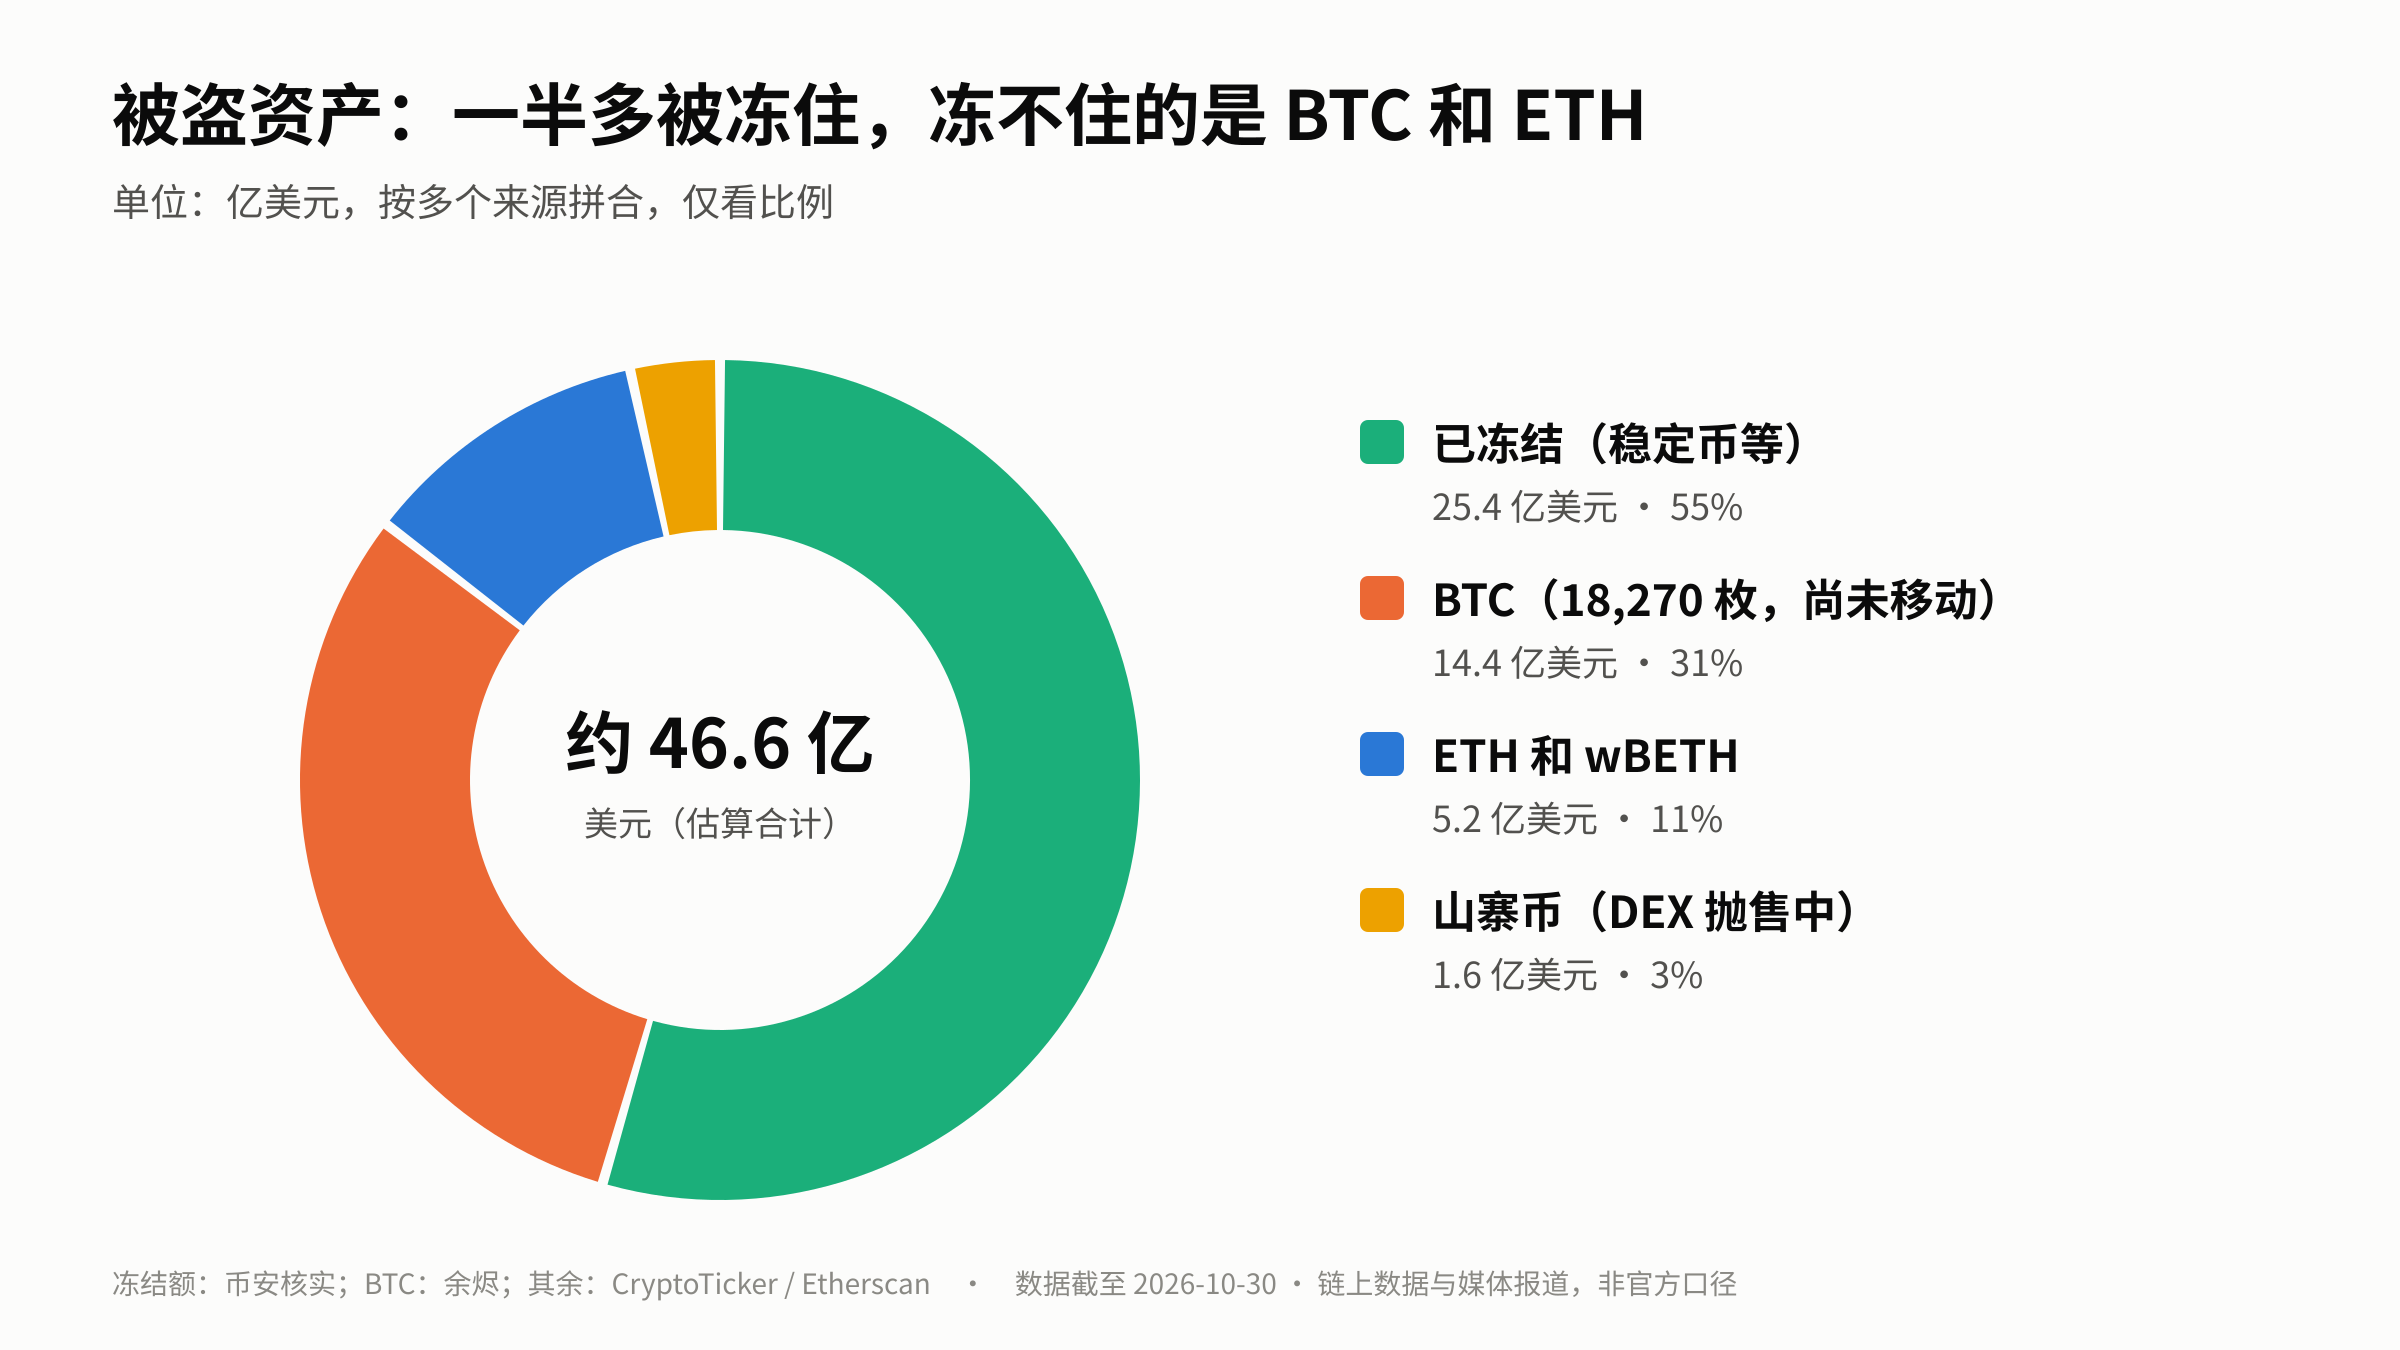
能冻结的稳定币和中心化发行资产,约 25 亿美元:
| 发行方 | 冻结金额 |
|---|---|
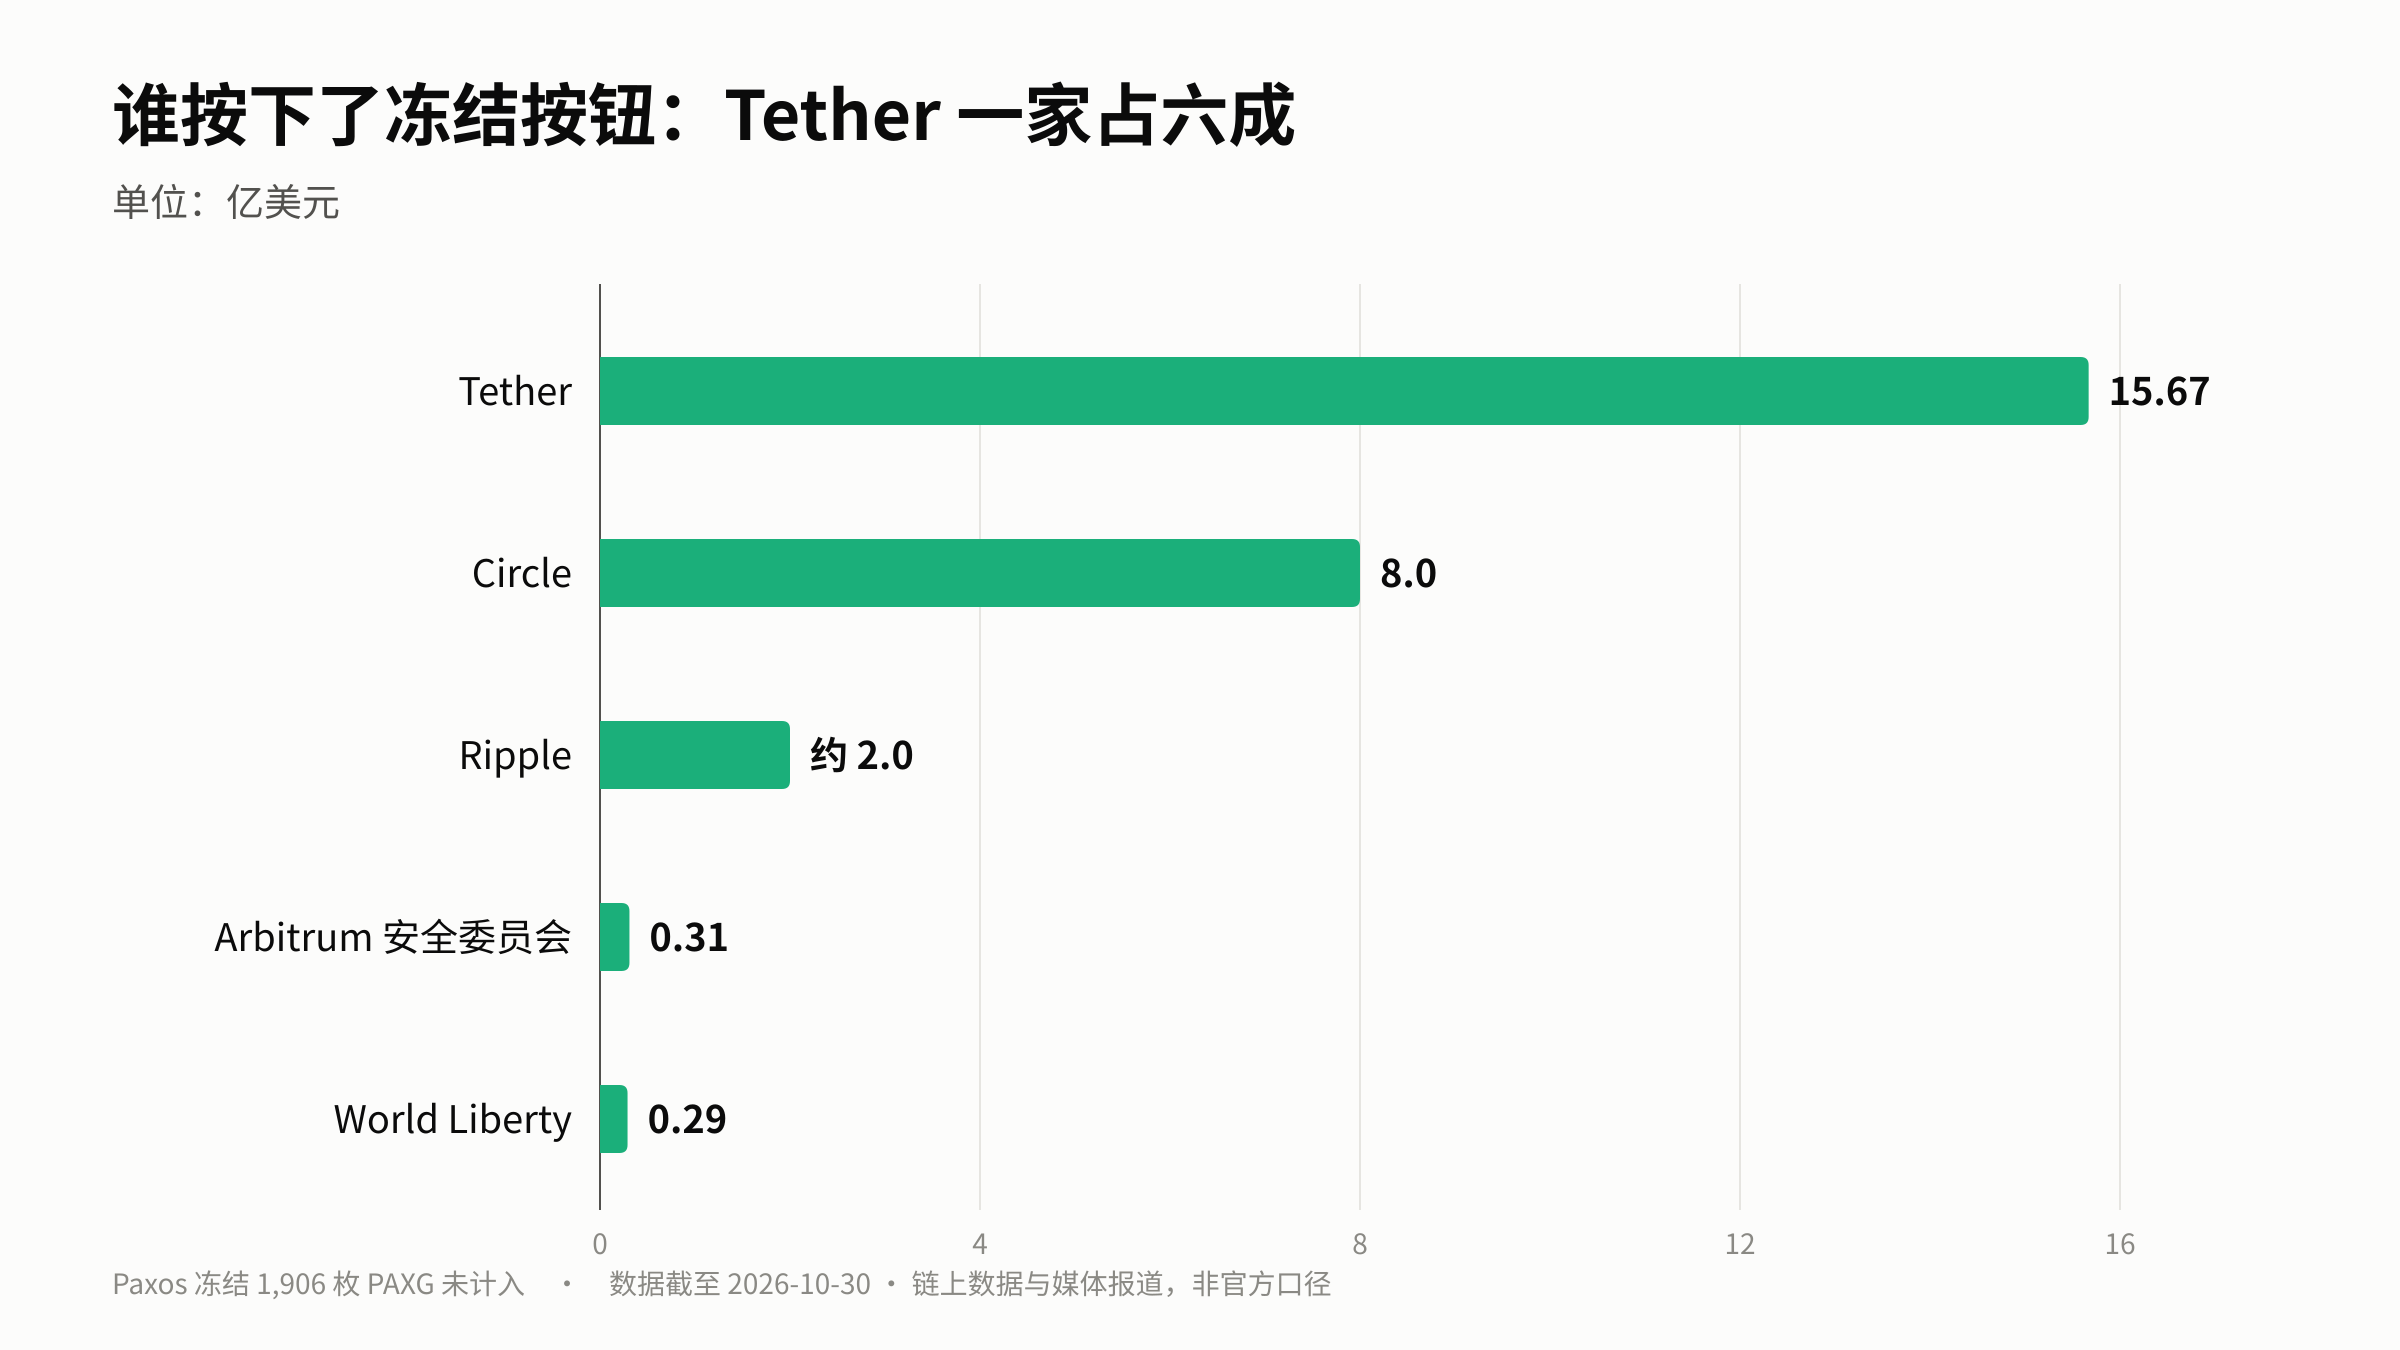
| Tether | 15.67 亿 USDT |
| Circle | 约 8 亿 USDC |
| Ripple | 约 2 亿美元(RLUSD 等,何一的说法) |
| World Liberty | 2,700 万 USD1,外加约 4,800 万 WLFI |
| Arbitrum 安全委员会 | 约 3,050 万美元 |
| Paxos | 1,906 枚 PAXG |
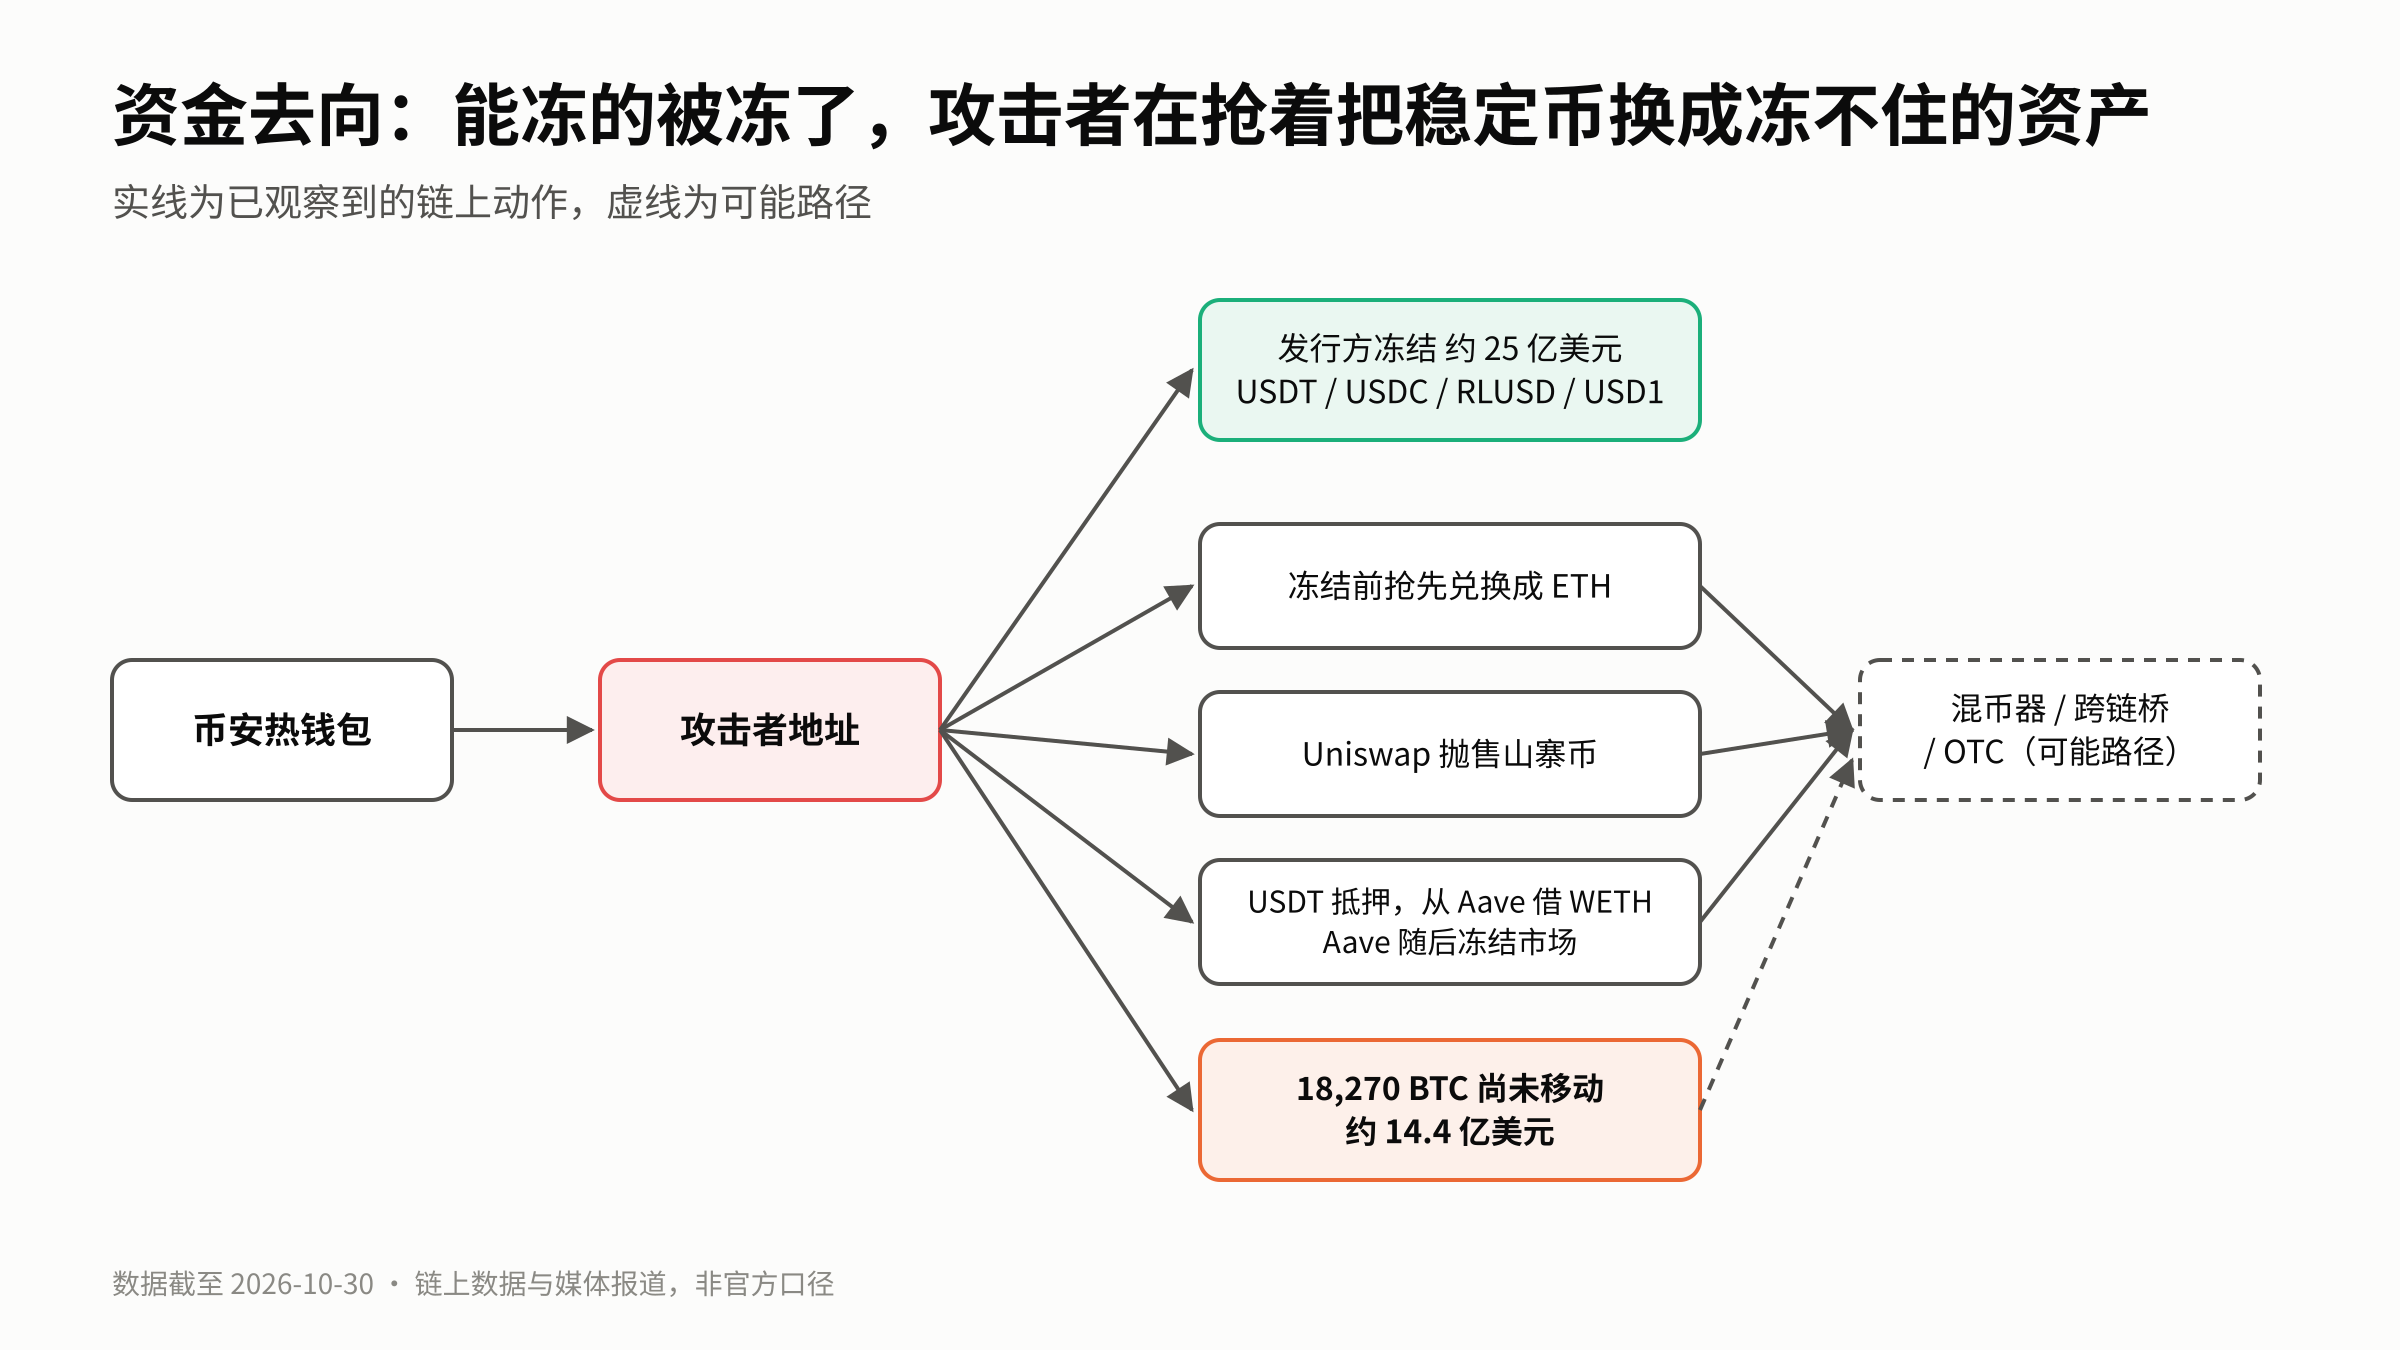
冻不住的原生资产:约 19.5 万枚 ETH 和 wBETH;18,270 枚 BTC(约 14.4 亿美元,据余烬,至今未动);还有 PEPE、UNI、LINK、ENA 等山寨币,正在 DEX 上抛售。
攻击者的手法很清楚:冻结前抢先把部分 USDT 换成 ETH,在 Uniswap 抛售山寨币,再用 USDT 作抵押从 Aave 借出约 2 万枚 WETH。目的只有一个,把会被冻结的资产换成冻不住的资产。Aave 随后冻结了 V3/V4 市场的新存款和借款。
我的判断:18,270 枚 BTC 是悬着的剑
ETH 和山寨币在处理,BTC 却没动。攻击者有耐心,也有成熟的 BTC 洗钱渠道。如果真是 Lazarus(尚未确认),参考 Bybit 那次,出货会拖上几周到几个月,走 THORChain、OTC 和混币器。
未来几个月,市场上一直挂着约 14 亿美元的潜在 BTC 抛压,时间点不可预测。这比当晚的下跌更值得盯。
四、Tether 成了最快的「最后贷款人」
攻击开始约 40 分钟后,Tether 就开始冻结。它一家冻结了 15.67 亿美元,约占全部冻结额的六成。
我的判断:能被审查的资产,反而成了保险
这次出现了一个反转。能被冻结的稳定币,是热钱包里最安全的资产,大部分被冻住了。「去中心化」的 ETH 和 BTC,反而是损失最大的部分。
由此推三件事:
- 交易所改不了热钱包里的币种:用户要提 ETH,热钱包就得备着 ETH。能改的是单个热钱包的余额上限和签名架构,把原生资产拆进更多、更小、带时间锁和限额的钱包。
- 监管会拿这次当论据:「可冻结」是功能,不是缺陷。GENIUS Act 这类稳定币合规框架拿到了一次实战背书。
- 攻击者会改策略:优先偷 ETH 和 BTC,或者在冻结前更快完成兑换。Aave、Uniswap 这样的 DeFi 协议会被迫承担更多合规关卡的角色,Aave 这次主动冻结市场就是先例。
Tether 这四十分钟,比任何广告都更能说明它在加密金融体系里的准央行地位。
五、偿付能力:币安赔得起,风险在别处
| 指标 | 数字 |
|---|---|
| 币安托管资产(DefiLlama) | 约 1,440 亿美元 |
| SAFU 基金 | 约 10 亿美元(BTC) |
| 净损失估算 | 10 亿到 34 亿美元 |
| 净损失占托管资产比例 | 约 0.7% 到 2.4% |
| 官方承诺 | 何一:「币安将承担全部损失」 |
Wintermute CEO 认为,币安能承受 3 到 4 倍于目前规模的损失。
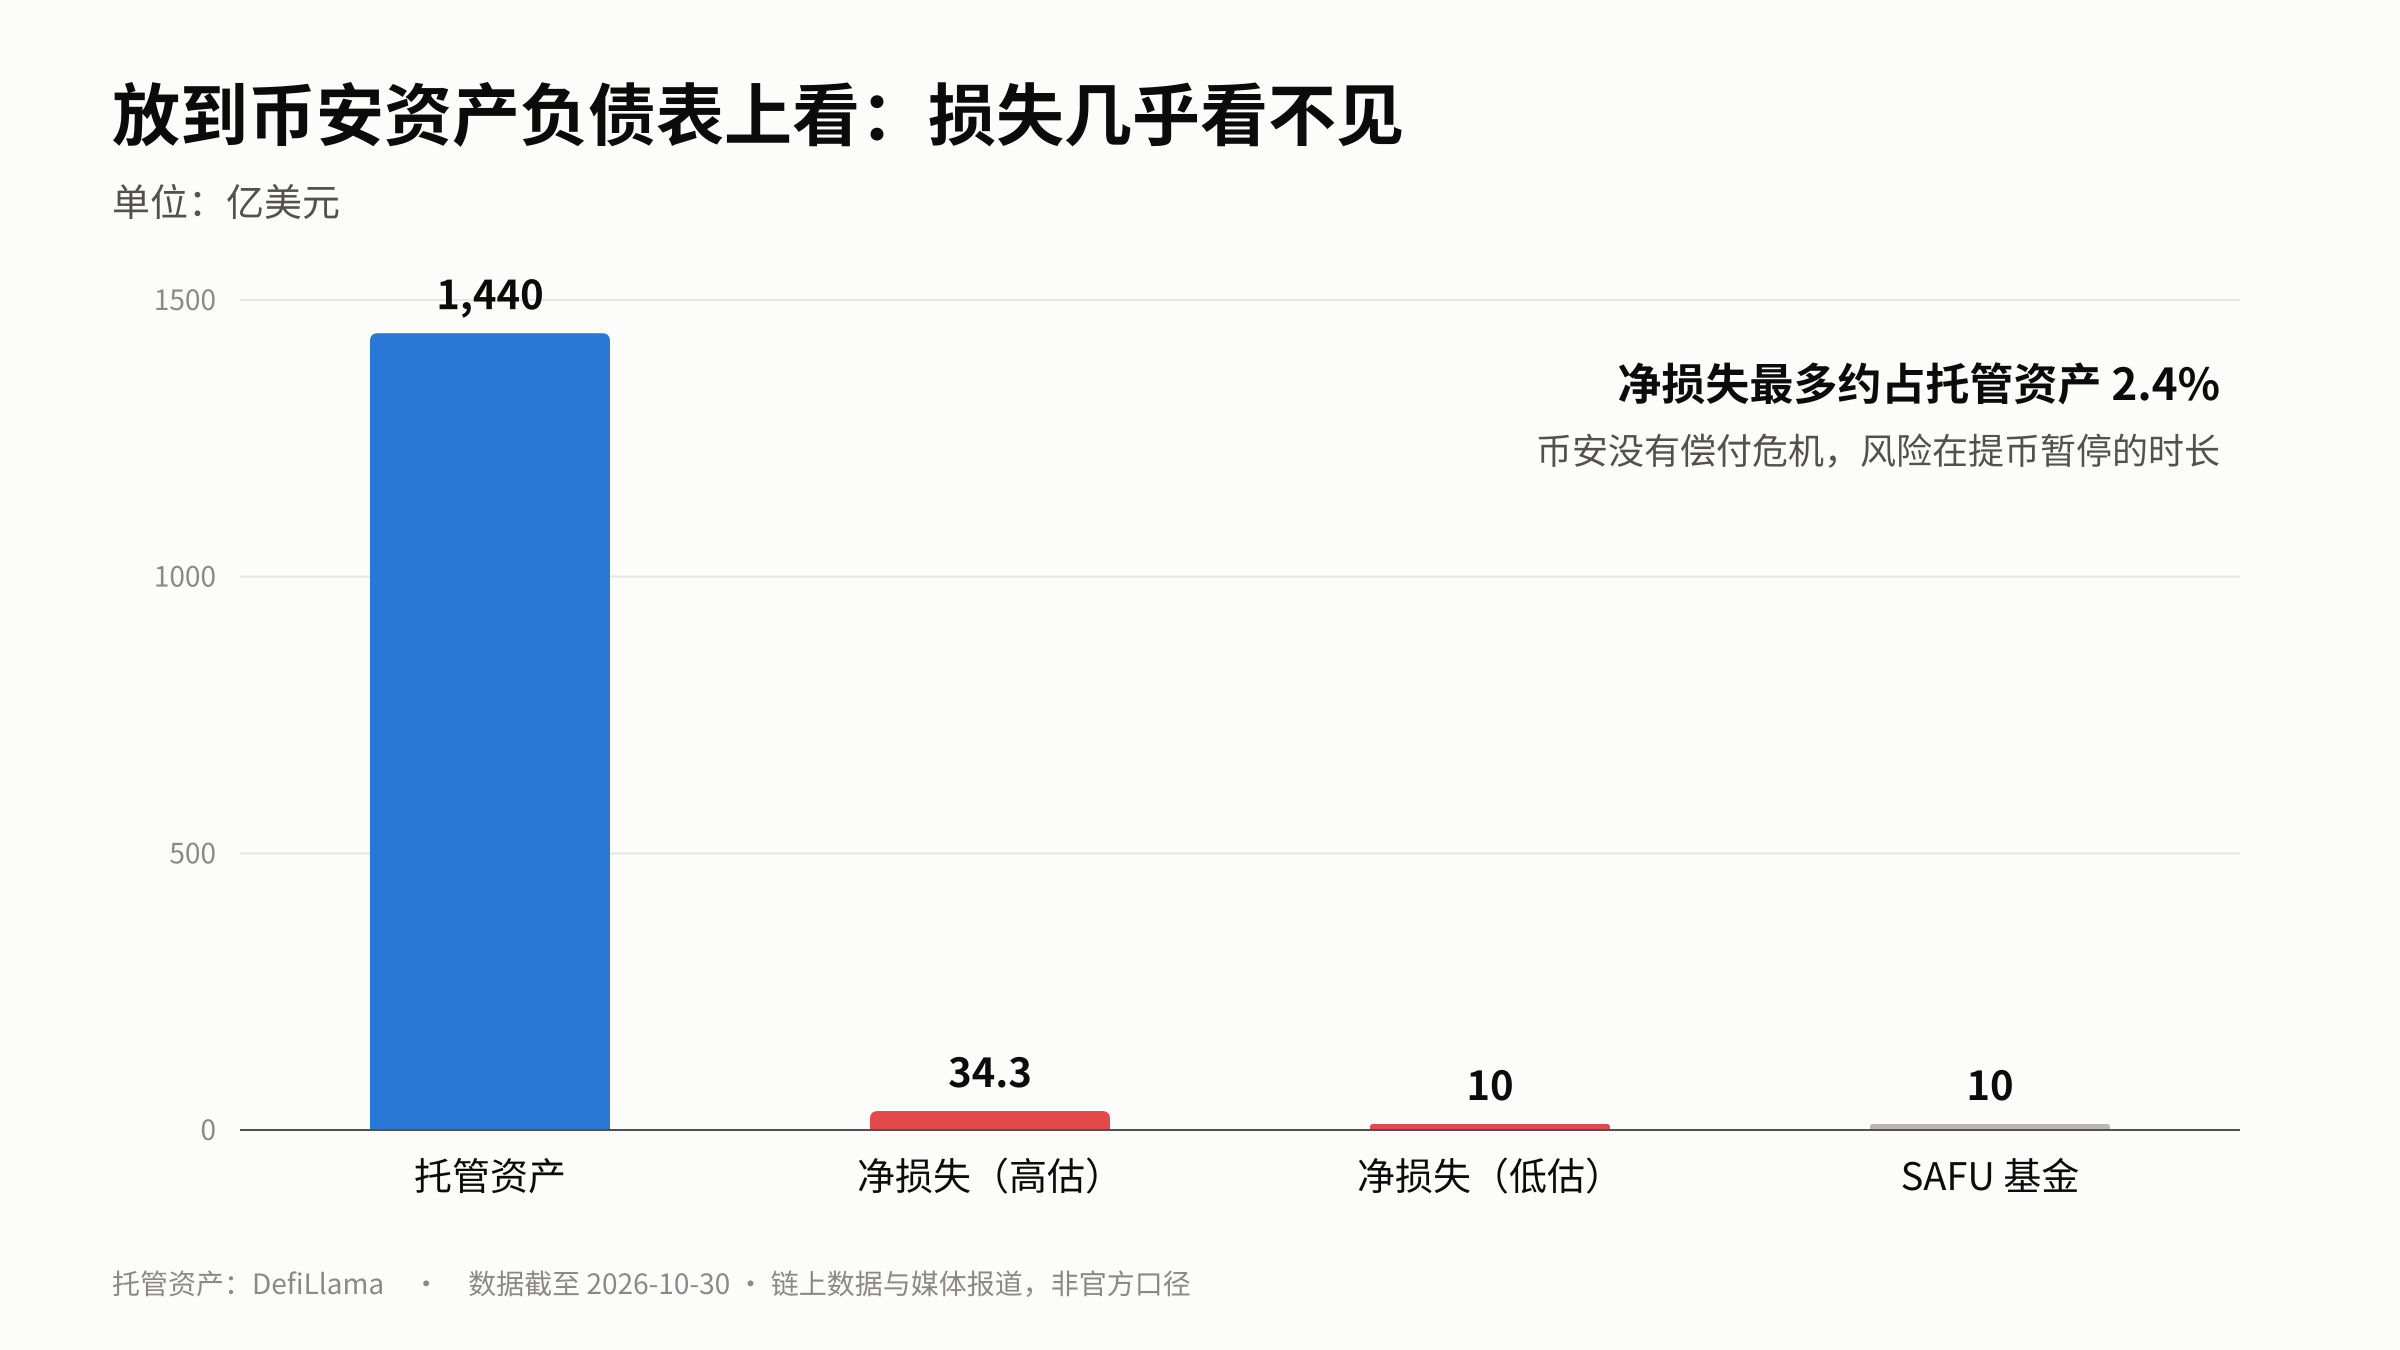
币安没有偿付危机。SAFU 基金不够覆盖,但自有资金足以兜底。这和 FTX 是两回事:FTX 挪用了用户资产,币安是被外部偷了自己的钱。
真正的风险是充提暂停多久。市场能接受「被偷了」,接受不了「提不出来」。暂停越久,越容易从安全事件滑向信任危机。币安 10 月 30 日的最新说法是:充值和提币全部暂停,安全问题完全解决后恢复,没有时间表。
六、短期影响(1 到 7 天)
事发当晚:BTC 约 -3%,一度跌破 79,000 美元;ETH 约 -4%;BNB 约 -7%;AAVE -8%,因为攻击者借贷、Aave 冻结了市场。
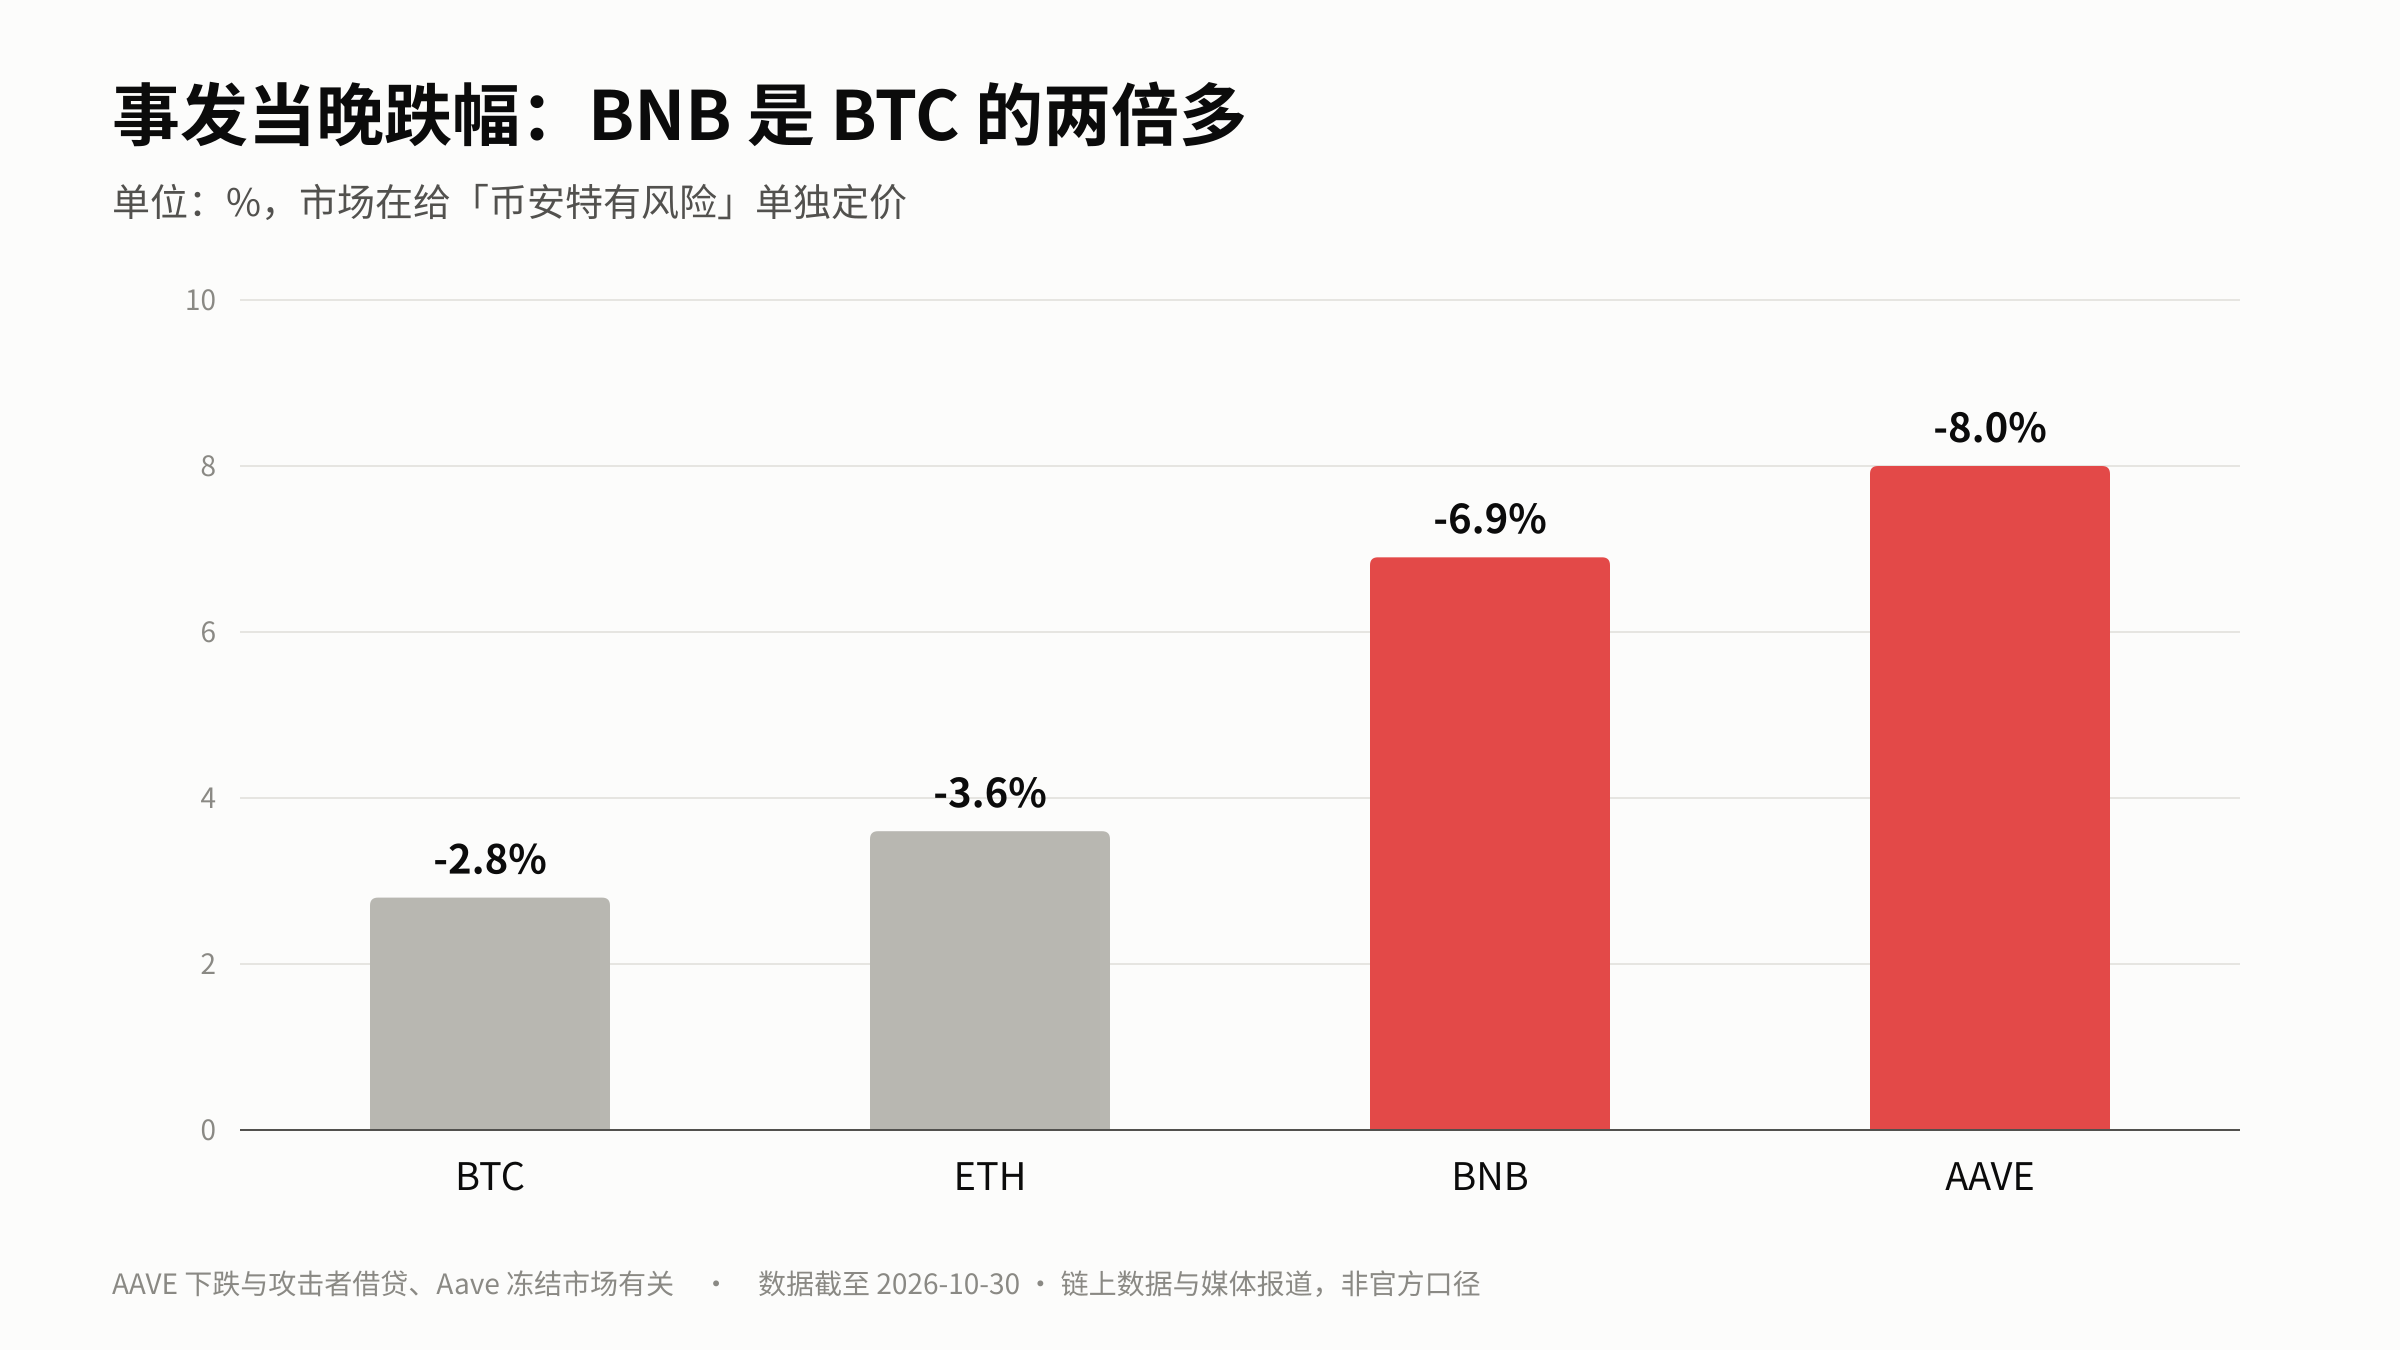
BNB 跌幅是 BTC 的两倍多,市场在单独给「币安特有风险」定价。
接下来盯四个变量:充提何时全面恢复;币安的资金净流出,尤其是稳定币储备;BNB 和 BTC 的相对走势;18,270 枚 BTC 有没有移动。
七、中长期影响
托管安全标准会被重写。用普通地址做热钱包、又不监控 7702 授权的做法会被淘汰。托管方会转向带时间锁和限额的智能合约钱包、MPC 签名,并在签名策略里明确拦截授权类签名。Pectra 升级引入的 7702 会受声誉打击,尽管它本身没有漏洞。
这不只是币安的问题。2025 年 2 月 Bybit 被盗约 15 亿美元;2026 年 9 月 Bitget 被盗约 3.87 亿美元,起因是第三方安全产品的零日漏洞;这次同一天,Polymarket 也因第三方供应商被入侵而暂停交易。共同点是:攻击者绕开智能合约,打的是签名流程、内部凭证和第三方供应链。竞争对手很难借机宣传「我们更安全」。
监管会跟进。币安 2023 年认罪和解后一直处在合规监管下,这次会让监管更关注它的内控。各地可能推动交易所托管安全的强制标准,比如冷热钱包比例、签名流程审计。如果归因指向朝鲜,事件会上升到国家安全和制裁执法层面。
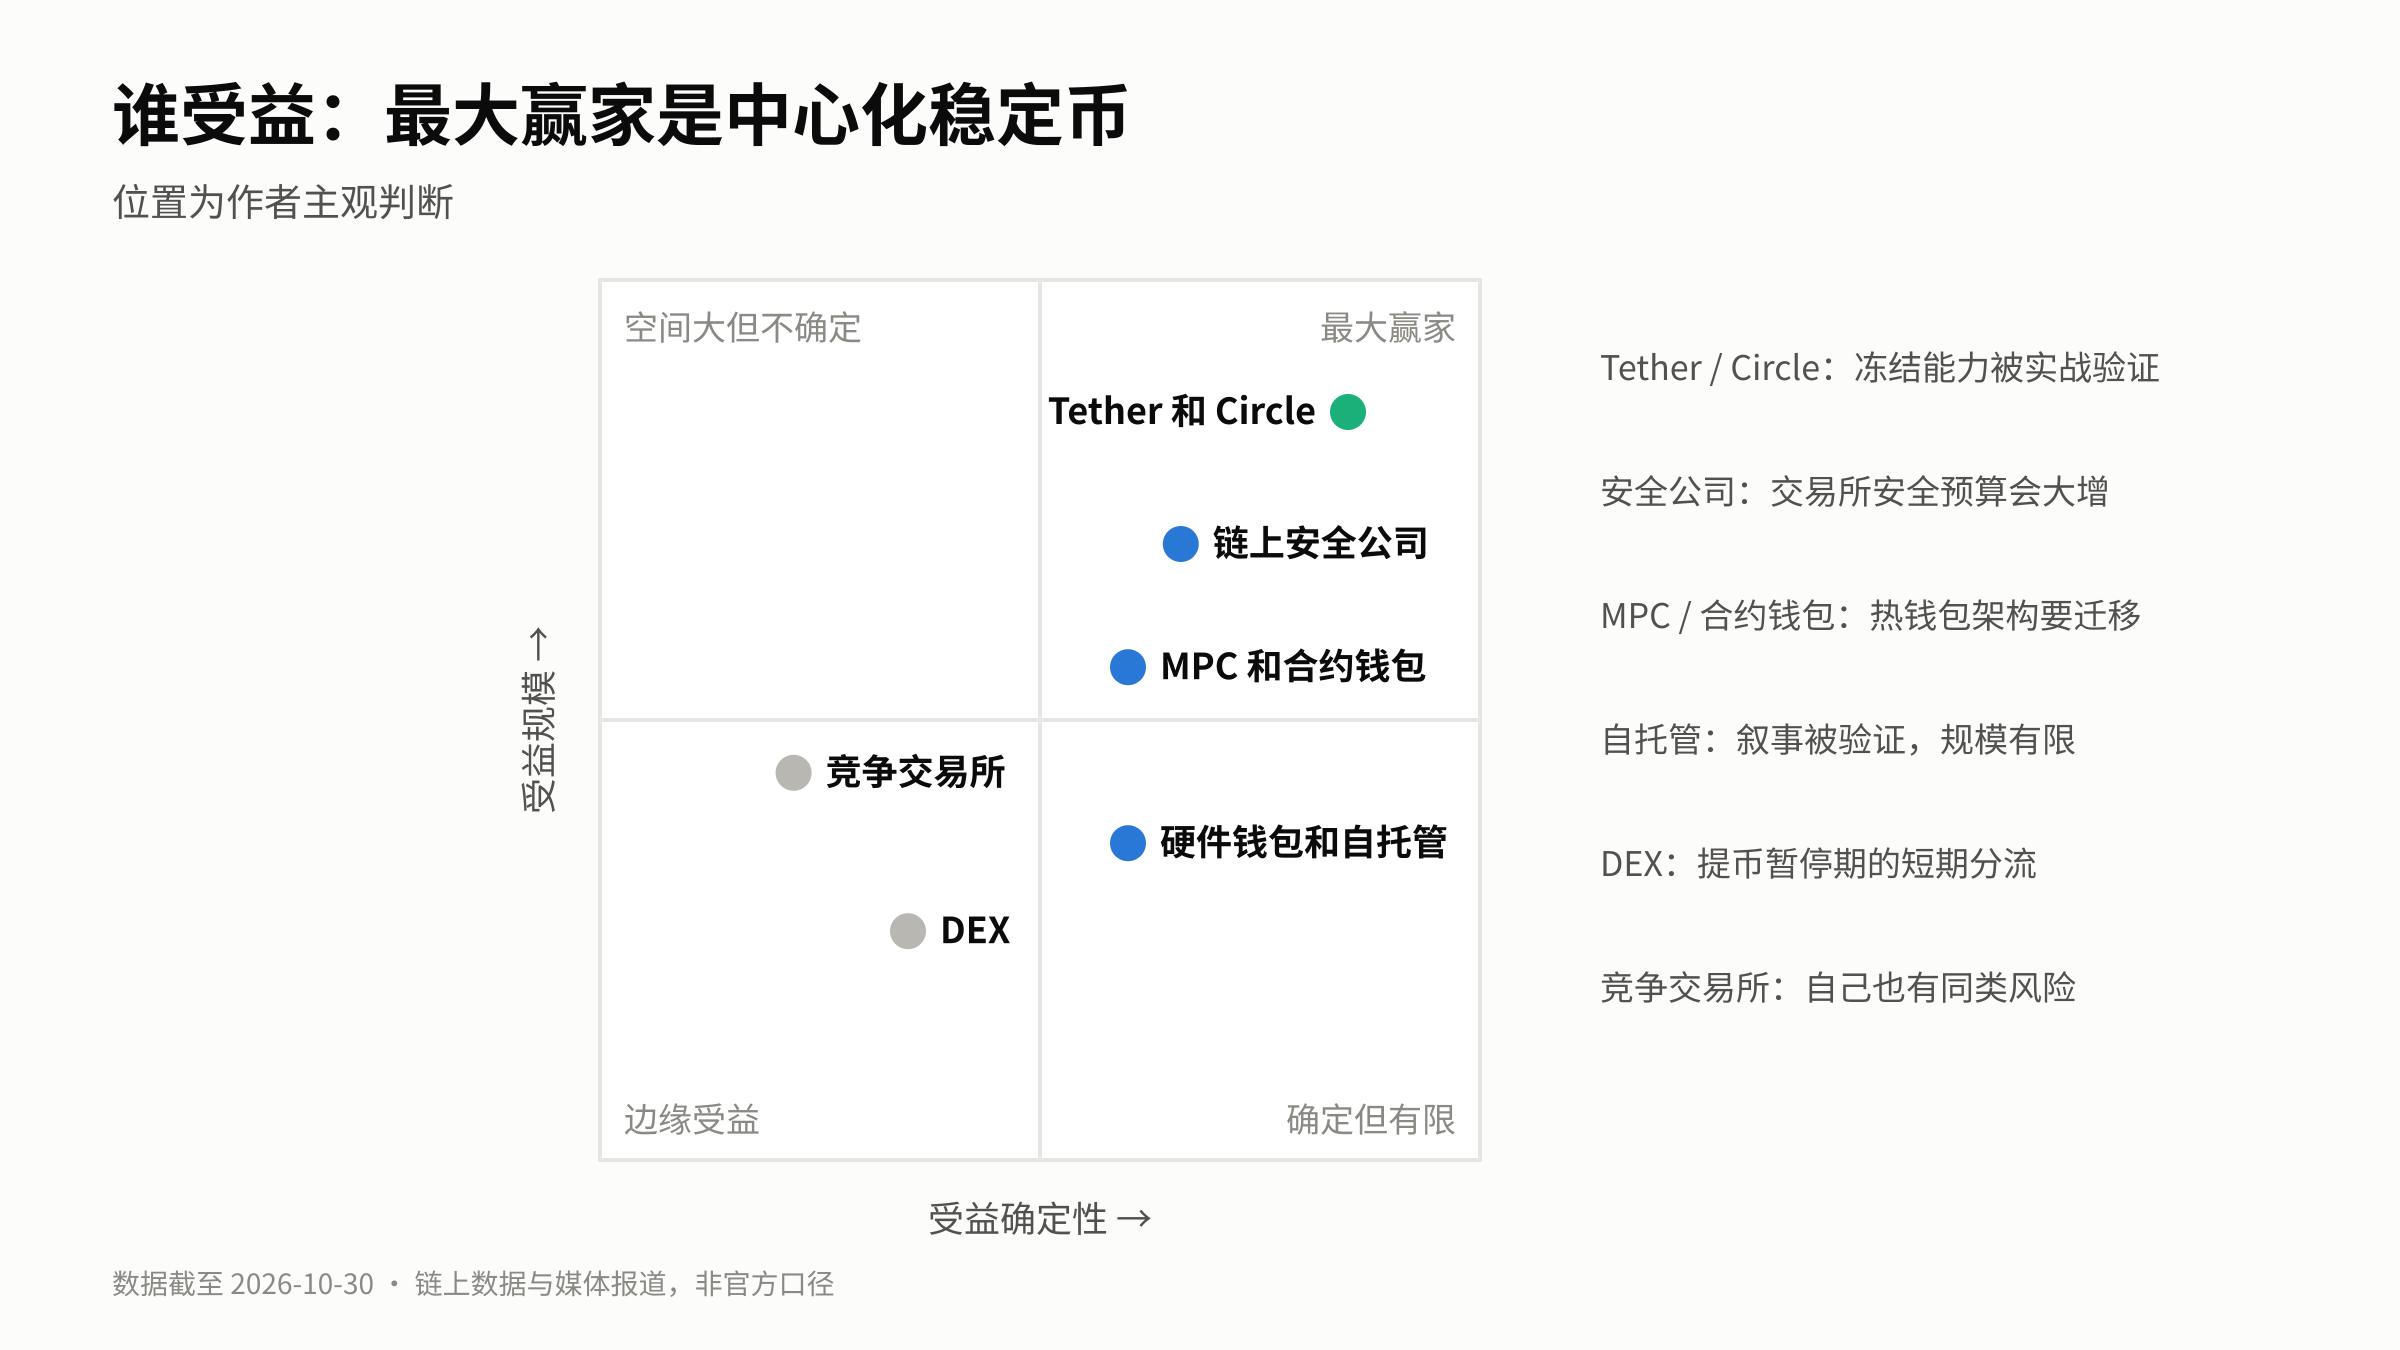
八、谁受益
| 受益方 | 逻辑 | 受益程度 |
|---|---|---|
| Tether / Circle | 冻结能力被实战验证,「合规稳定币」叙事更强 | ⭐⭐⭐ 最大赢家 |
| 链上安全公司(Blockaid、Chainalysis 等) | 交易所安全预算会大增 | ⭐⭐⭐ |
| MPC 和智能合约钱包托管方(Fireblocks、Safe 等) | 交易所要迁移热钱包架构 | ⭐⭐ |
| 硬件钱包和自托管 | 「不是你的私钥,就不是你的币」再次被验证 | ⭐⭐ |
| DEX 和链上交易 | 提币暂停期间的短期分流 | ⭐ |
| 竞争交易所 | 能接住部分流出,但自己有同类风险,Bitget 刚被盗 | ⭐ |
九、市场可能想错了什么
市场以为这是币安的偿付问题。其实是整个行业签名基础设施的问题。
币安赔得起,从资产负债表看,这只是一笔大额经营损失。真正被打破的,是行业里一个默认的假设:热钱包有限额和风控兜着,一次最多只损失一部分。EIP-7702 让「一次授权,整个钱包清空」成为现实。
所有用普通 EVM 地址做热钱包的托管方,今天就该检查自己的签名策略。不改的话,下一个出事的不一定是币安,但手法会一模一样。
还有一层反讽。加密货币讲的是去中心化、不可审查,这次真正挽回损失的,却是两家中心化公司在 40 分钟内按下的冻结按钮。
被盗资产里最安全的部分,恰恰是最中心化的部分。
三句话总结
- 发生了什么:攻击者用币安热钱包自己的私钥签了 EIP-7702 授权,几分钟内清空多个热钱包,流出 30 亿到 58 亿美元,约 25 亿美元稳定币已被冻结。
- 影响有多大:币安不会因此破产,但这大概率是史上最大的加密货币盗窃案。18,270 枚未动的 BTC 是未来几个月的抛压隐患,行业的热钱包安全架构要重来。
- 接下来盯什么:充提何时全面恢复,事故复盘指向哪个环节,18,270 枚 BTC 何时移动,以及归因结果。
如果你负责一家机构的热钱包,你们的签名策略审不审授权?
数据来源(另含 Etherscan、Arkham、DefiLlama 链上数据):
- CoinDesk – Potential multi-billion Binance hack hitting crypto markets
- The Block – Binance investigating hack as suspicious outflows reach up to $5.8 billion
- TechCrunch – Binance pauses withdrawals
- Bitcoin.com News – Inside the $5.8B Binance Hack: What’s Confirmed and What Isn’t
- 吴说区块链 – 币安遭黑客攻击
- 链捕手 – 复盘币安 56 亿被盗案全过程
- abmedia – 幣安疑遭駭,凍結 25.4 億美元
- CryptoTicker – $2.8B Drained via EIP-7702
- Odaily – 黑客尚未转移比特币
- Odaily – 何一:币安将承担全部损失
- Gizmodo – Binance Likely Lost at Least $1.7 Billion
- BlockWeeks – 币安热钱包疑遭攻击;Polymarket 同日被入侵
免责声明:本文基于截至 2026-10-30 的公开报道与链上数据,金额仍在变动,归因与事故原因均未经官方确认。文中「我的判断」为作者个人观点,不构成投资建议。
轉發此貼文?
與您的關注者分享。
回覆